التوثيق
HTTP
الوظيفة | اختبار أي عنوان URL متوافق مع RFC (مثل HTTP وHTTPS وغيرها) |
|---|---|
التنبيهات | Response code، Connection time، Transfer time، Content matches، Certificate valid |
تفاصيل HTTP
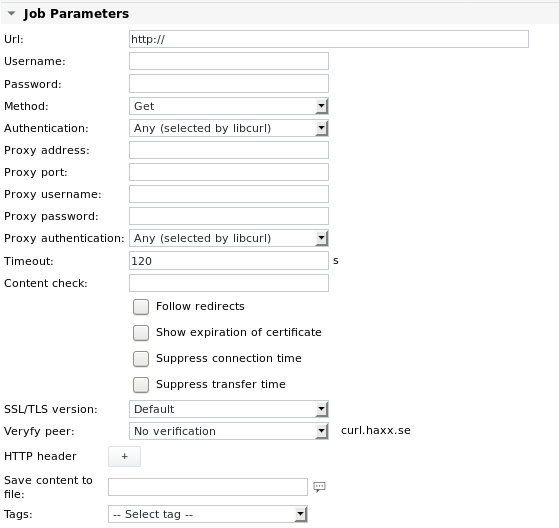
معاملات HTTP
المعامل | الوصف |
|---|---|
Url | عنوان URL متوافق مع RFC (مثل HTTP وHTTPS وغيرها) |
Username | أدخل اسم مستخدم في حال كان عنوان URL يتطلب مصادقة. لاختبار ما إذا كانت صفحة الويب تقبل اسم المستخدم وكلمة المرور كما هو محدد في الحقول الخاصة بـ SKOOR Engine، أدخل عنوان URL بالطريقة التالية: |
Password | أدخل كلمة مرور في حال كان عنوان URL يتطلب مصادقة. |
Method | اختر إحدى طرق الطلب التالية: GET (الافتراضي) إذا تم تحديد PUT أو POST، فسيتم تفعيل حقل نص إضافي باسم Data. |
Data | يظهر فقط في حال اختيار PUT أو POST في Method. يتيح إدخال متن طلب PUT/POST. |
Authentication | اختر أحد أنواع المصادقة التالية: Any (selected by libcurl) (الافتراضي) |
Proxy address | يمكن اختبار عنوان URL عبر وكيل (Proxy). عند استخدام هذا الحقل، يمر الطلب عبر الوكيل. وعلى عكس طلبات HTTP العادية، يتم تضمين وقت إعداد الاتصال بالوكيل في هذا القياس. ويكون الوقت الإجمالي، بما في ذلك تنزيل الموقع، أسرع إذا كان الموقع مخزناً مؤقتاً على الوكيل. |
Proxy port | رقم منفذ الوكيل |
Proxy username | أدخل اسم مستخدم الوكيل |
Proxy password | أدخل كلمة مرور الوكيل |
Proxy authentication | اختر نوع المصادقة مع الوكيل. راجع معامل Authentication أعلاه. |
Timeout | مهلة الانتظار بالثواني (القيمة الافتراضية هي 120 ثانية) قبل الاستجابة بحالة Warning تفيد بأن صفحة الويب غير متوفرة |
Content check | التحقق من المحتوى النصي داخل المستند الذي تم تنزيله. التعبيرات النمطية (Regular expressions) مدعومة. |
Follow redirects | فعّل مربع الاختيار هذا إذا كان ينبغي تتبع عمليات إعادة التوجيه (بحد أقصى 50 إعادة توجيه) |
Show expiration of certificate | فعّل مربع الاختيار هذا للتحقق من تاريخ انتهاء صلاحية شهادة SSL. يتيح ذلك تهيئة حدود التنبيه قبل عدد معين من الأيام من انتهاء صلاحية الشهادات. |
Suppress connection time | إذا تم تحديد أحد مربعي الاختيار هذين، فلن يتم حفظ وقت الاتصال و/أو وقت النقل لكل فحص في قاعدة البيانات، ولن تعود قيمهما مرئية في قسم القيم. كما لن تعود قيمتهما متاحة للاستخدام في مواصفات حدود التنبيه. |
SSL/TLS version | اختر أحد التطبيقات التالية: Default يعتمد الإعداد الافتراضي على تهيئة نظام التشغيل. |
Verify peer | بالنسبة لاتصالات HTTPS، يمكن مقارنة شهادة خادم الويب بملف شهادة مخزن على المجمّع (collector). فعّل هذا الخيار للتحقق مما إذا كانت شهادة SSL الخاصة بخادم الويب أصلية، أي أنه يمكن الوثوق بأن الخادم هو بالفعل ما تدل عليه الشهادة. في حال تفعيل هذا الحقل، يجب تخزين ملف الشهادة الصحيح للخادم على SKOOR Engine (انظر المعامل التالي Certificate file). تتم مقارنة الشهادة المخزنة بالشهادة الصادرة عن الخادم عند تشغيل مهمة HTTP. |
Certificate file | يظهر فقط إذا تم تعيين معامل Verify peer أعلاه على Certificate must be authentic. أدخل اسم ملف الشهادة (مثل host.crt) الذي ستتم مقارنة شهادة الخادم به. يجب نسخ ملفات الشهادات أولاً إلى SKOOR Engine ضمن الدليل /opt/eranger/collector/certificates. يمكن تغيير المسار عن طريق تعديل المتغير http_cert_path في الملف eranger-collector.cfg. |
Verify host | يظهر فقط إذا تم تعيين معامل Verify peer أعلاه على Certificate must be authentic. حدد Verification must be successful للتحقق مما إذا كان الاسم الشائع (CN) المحدد في شهادة خادم الويب يتطابق مع عنوان URL الخاص بالخادم. |
HTTP header | أدخل أي ترويسات HTTP ينبغي على SKOOR Engine إرسالها مع الطلب. يفيد ذلك غالباً في تغيير اللغة المطلوبة لصفحة الويب أو لتغيير وكيل المستخدم (User-Agent) الذي يعرّف به SKOOR Engine نفسه لخادم الويب. وكيل المستخدم الافتراضي هو: "SKOOR Engine Monitoring Agent" إذا لم يتم تعريف تلك الترويسة. يؤدي رابط Wikipedia الموجود بجوار حقل نص الترويسة مباشرةً إلى صفحة Wikipedia التي تصف جميع ترويسات HTTP المتاحة. |
Save content to file | حدّد اسم ملف لكتابة مخرجات الطلب فيه. يمكن استخدام الوسوم (Tags)، على سبيل المثال $DEVICE_ADDRESS$. وبحسب لاحقة اسم الملف (.txt أو .html)، سيعرض المتصفح الصفحة بشكل مختلف عند النقر على رابط الملف. يكون تحديد اسم ملف واضح مفيداً إذا كانت المخرجات سيتم تحليلها بواسطة مهمة parsefile لاحقة. سيتم إنشاء ملف مخرجات بالاسم <http_NNN_NNN.txt> إذا تُرك هذا الحقل فارغاً، حيث تمثل N أعداداً صحيحة يتم توليدها عشوائياً عند إنشاء المهمة لأول مرة. حدّد اسم الملف فقط دون أي جزء من مسار الملف. وبشكل افتراضي، سيتم تخزينه ضمن /var/opt/run/eranger/collector/tmp. |
تتيح القائمة المنسدلة Tags إدخال متغيرات معرّفة مسبقاً في الحقول أعلاه، مثل $NAME$ لاسم المهمة.
عند الحاجة لتهيئة مهمة، يمكن ترميز المعاملات أو فك ترميزها بصيغة URL باستخدام أداة المساعدة URL Encode/Decode في تذييل المهام:

قيم وحدود تنبيه HTTP
القيمة / حد التنبيه | الوصف |
|---|---|
Response code | استخدم رمز استجابة خادم الويب كحد للتنبيه. رموز الإرجاع المقبولة المعتادة هي: 200 OK و302 Found ولكن يمكن التحقق من أي قيمة أخرى. فيما يلي قائمة برموز الاستجابة الأكثر استخداماً: 100 Continue يعني هذا أن الخادم قد استلم ترويسات الطلب، وأنه ينبغي على العميل المتابعة لإرسال متن الطلب (في حالة الطلب الذي يتطلب إرسال متن؛ على سبيل المثال، طلب POST). إذا كان متن الطلب كبيراً، فإن إرساله إلى خادم تم فيه رفض الطلب بالفعل بناءً على ترويسات غير مناسبة يُعد أمراً غير فعّال. ولكي يتحقق الخادم مما إذا كان يمكن قبول الطلب بناءً على ترويسات الطلب وحدها، يجب على العميل إرسال Expect: 100-continue كترويسة في طلبه الأولي والتحقق مما إذا تم استلام رمز الحالة 100 Continue في الاستجابة قبل المتابعة (أو استلام 417 Expectation Failed وعدم المتابعة). 200 OK الاستجابة القياسية لطلبات HTTP الناجحة. 201 Created تم تنفيذ الطلب وأدى إلى إنشاء مورد جديد. 202 Accepted تم قبول الطلب للمعالجة، ولكن المعالجة لم تكتمل بعد. وقد يتم تنفيذ الطلب في نهاية المطاف أو لا يتم، إذ قد يُمنع عند إجراء المعالجة فعلياً. 301 Moved Permanently ينبغي توجيه هذا الطلب وجميع الطلبات المستقبلية إلى عنوان URL المحدد 302 Found هذا هو رمز إعادة التوجيه الأكثر شيوعاً، ولكنه أيضاً مثال على تعارض الممارسة العملية مع المعيار. فقد تطلبت مواصفة HTTP/1.0 من العميل إجراء إعادة توجيه مؤقتة (كانت عبارة الوصف الأصلية "Moved Temporarily")، غير أن المتصفحات الشائعة طبّقته على أنه 303 See Other. ولذلك، أضاف HTTP/1.1 رمزي الحالة 303 و307 لإزالة الغموض بين السلوكين. ومع ذلك، لا تزال غالبية تطبيقات الويب وأطر العمل تستخدم رمز الحالة 302 كما لو كان 303. 305 Use Proxy (منذ HTTP/1.1) لا يتعامل العديد من عملاء HTTP (مثل Mozilla وIE) بشكل صحيح مع الاستجابات التي تحمل رمز الحالة هذا، وذلك لأسباب أمنية في المقام الأول. 307 Temporary Redirect في هذه الحالة، ينبغي تكرار الطلب باستخدام معرف URI آخر، ولكن يمكن للطلبات المستقبلية الاستمرار في استخدام معرف URI الأصلي. وعلى عكس 303، لا ينبغي تغيير طريقة الطلب عند إعادة إصدار الطلب الأصلي. على سبيل المثال، يجب تكرار طلب POST باستخدام طلب POST آخر. 400 Bad Request يحتوي الطلب على صياغة غير صحيحة أو لا يمكن تنفيذه. 401 Unauthorized مشابه لـ 403 Forbidden، ولكنه يُستخدم تحديداً عندما تكون المصادقة ممكنة ولكنها فشلت أو لم يتم تقديمها بعد. 403 Forbidden كان الطلب قانونياً، ولكن الخادم يرفض الاستجابة له. وعلى عكس استجابة 401 Unauthorized، لن يُحدث إجراء المصادقة أي فرق. 404 Not Found تعذر العثور على المورد المطلوب. 405 Method Not Allowed تم إرسال طلب لمورد باستخدام طريقة طلب غير مدعومة من قِبل ذلك المورد؛ على سبيل المثال، استخدام GET مع نموذج يتطلب تقديم البيانات عبر POST، أو استخدام PUT على مورد للقراءة فقط. 406 Not Acceptable 407 Proxy Authentication Required 408 Request Timeout فشل العميل في متابعة الطلب — باستثناء حالة تشغيل مقاطع فيديو Adobe Flash حيث يعني ذلك فقط أن المستخدم أغلق نافذة الفيديو أو انتقل إلى فيديو آخر. 409 Conflict 410 Gone يشير إلى أن المورد المطلوب لم يعد متاحاً ولن يكون متاحاً مرة أخرى. ينبغي استخدام هذا الرمز عند إزالة مورد عمداً؛ غير أنه في الممارسة العملية، غالباً ما يتم إصدار 404 Not Found بدلاً منه. 411 Length Required 412 Precondition Failed 413 Request Entity Too Large 414 Request-URI Too Long 415 Unsupported Media Type 416 Requested Range Not Satisfiable طلب العميل جزءاً من الملف، ولكن الخادم لا يستطيع توفير ذلك الجزء (على سبيل المثال، إذا طلب العميل جزءاً من الملف يقع بعد نهاية الملف). 417 Expectation Failed 421 There are too many connections from your internet address 422 Unprocessable Entity كان الطلب مصاغاً بشكل سليم ولكن تعذرت متابعته بسبب أخطاء دلالية. 423 Locked (WebDAV) المورد الذي يتم الوصول إليه مقفل 424 Failed Dependency (WebDAV) فشل الطلب بسبب فشل طلب سابق (مثل PROPPATCH). 425 Unordered Collection معرّف في مسودات WebDav Advanced Collections، ولكنه غير موجود في بروتوكول "Web Distributed Authoring and Versioning (WebDAV) Ordered Collections Protocol". 426 Upgrade Required ينبغي للعميل التبديل إلى. 449 Retry With امتداد من Microsoft: ينبغي إعادة محاولة الطلب بعد اتخاذ الإجراء المناسب. 500 Internal Server Error 501 Not Implemented 502 Bad Gateway 503 Service Unavailable 504 Gateway Timeout 505 HTTP Version Not Supported 506 Variant Also Negotiates 507 Insufficient Storage 509 Bandwidth Limit Exceeded رمز الحالة هذا، رغم استخدامه من قِبل العديد من الخوادم، ليس رمز حالة HTTP رسمياً. 510 Not Extended |
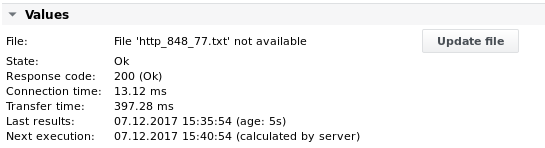
Connection time | الوقت المستغرق حتى يتم إعداد اتصال TCP بالخادم (بالملي ثانية). لا يتم احتساب مصافحة SSL. |
Transfer time | الوقت المستغرق حتى يتم تقديم صفحة الويب وإغلاق الاتصال (بالملي ثانية) |
Content matches | تعيين الحدود وفقاً لعدد مرات العثور على سلسلة نصية أو تعبير نمطي في |
Certificate valid | عدد الأيام المتبقية حتى تنتهي صلاحية شهادة SSL البعيدة. |
Error code | رمز خطأ المهمة العام (انظر قسم رموز أخطاء المهام) |
أمثلة HTTP
المثال 1 - اختبار صفحة ويب
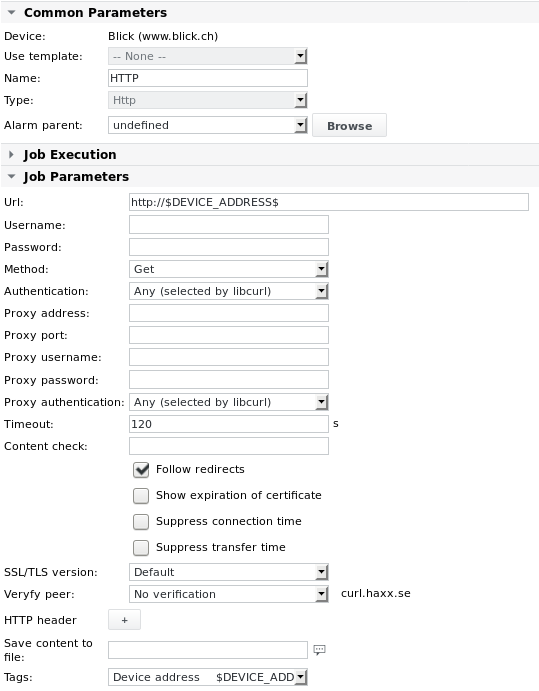
اختبر صفحة ويب على المنفذ الافتراضي (80) واستخدم الوسم $DEVICE_ADDRESS$. وبهذه الطريقة، يمكن نسخ المهمة أو الجهاز دون تعديل معاملات المهمة نفسها، حيث يختلف اسم المهمة فقط.
Url | http://$DEVICE_ADDRESS$ |
|---|---|
Follow redirects | Enable |
المخرجات 1