Documentazione
HTTP
Funzione | Test di qualsiasi URL RFC (HTTP, HTTPS ecc.) |
|---|---|
Allarmi | Response code, Connection time, Transfer time, Content matches, Certificate valid |
Dettagli HTTP
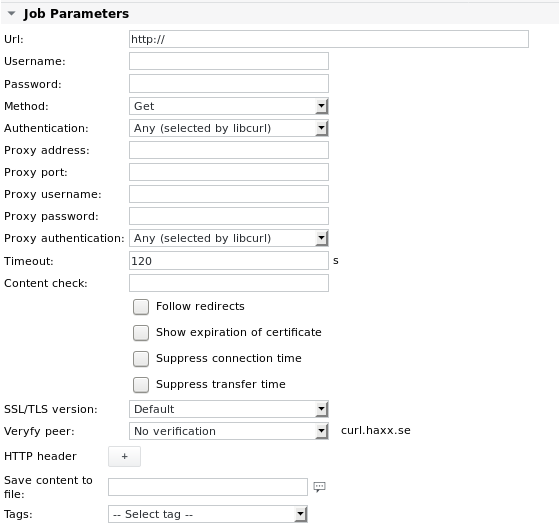
Parametri HTTP
Parametro | Descrizione |
|---|---|
Url | URL RFC (HTTP, HTTPS ecc.) |
Username | Inserire un nome utente nel caso in cui l'URL richieda l'autenticazione. Per verificare se una pagina web accetta nome utente e password impostati nei campi specifici di SKOOR Engine, inserire l'URL nel modo seguente: |
Password | Inserire una password nel caso in cui l'URL richieda l'autenticazione. |
Method | Scegliere uno dei seguenti metodi di richiesta: GET (predefinito) Se viene selezionato PUT o POST, viene abilitato un campo di testo aggiuntivo Data. |
Data | Visibile solo se è stato scelto Method PUT o POST. Consente di inserire il corpo della richiesta PUT/POST. |
Authentication | Scegliere uno dei seguenti tipi di autenticazione: Any (selected by libcurl) (predefinito) |
Proxy address | È possibile testare un URL tramite un proxy. Se questo campo viene utilizzato, la richiesta passa attraverso il proxy. A differenza delle normali richieste HTTP, in questa misurazione viene incluso il tempo di creazione della connessione al proxy. Il tempo totale, incluso il download del sito, è più rapido se il sito è memorizzato nella cache del proxy. |
Proxy port | Numero di porta del proxy |
Proxy username | Inserire il nome utente del proxy |
Proxy password | Inserire la password del proxy |
Proxy authentication | Scegliere il tipo di autenticazione verso il proxy. Vedere il parametro Authentication sopra riportato. |
Timeout | Timeout in secondi (il valore predefinito è 120 s) prima di rispondere con uno stato di Warning che indica che la pagina web non è disponibile |
Content check | Verifica il contenuto testuale all'interno del documento scaricato. Le espressioni regolari sono supportate. |
Follow redirects | Selezionare questa casella di controllo se i reindirizzamenti devono essere seguiti (fino a 50 reindirizzamenti) |
Show expiration of certificate | Selezionare questa casella di controllo per verificare la scadenza del certificato SSL. Ciò consente di configurare i limiti di allarme a un determinato numero di giorni prima della scadenza dei certificati. |
Suppress connection time | Se una di queste caselle di controllo è selezionata, il tempo di connessione e/o il tempo di trasferimento di ciascun controllo non vengono salvati nel database e i relativi valori non sono più visibili nella sezione dei valori. Il loro valore non è inoltre più disponibile per l'uso nelle specifiche dei limiti di allarme. |
SSL/TLS version | Scegliere una delle seguenti implementazioni: Default L'impostazione predefinita dipende dalla configurazione del sistema operativo. |
Verify peer | Per le connessioni HTTPS il certificato del server web può essere confrontato con un file di certificato memorizzato sul collector. Abilitare questa opzione per verificare se il certificato SSL del server web è autentico, ovvero se ci si può fidare che il server sia chi il certificato dichiara che sia. Se questo campo è abilitato, il file di certificato corretto del server deve essere memorizzato su SKOOR Engine (vedere il parametro successivo Certificate file). Il certificato memorizzato viene confrontato con il certificato emesso dal server quando viene eseguito il job HTTP. |
Certificate file | Visibile solo se il parametro Verify peer sopra riportato è impostato su Certificate must be authentic. Inserire il nome del file di certificato (ad es. host.crt) con cui viene confrontato il certificato del server. I file di certificato devono prima essere copiati su SKOOR Engine nella relativa directory /opt/eranger/collector/certificates. Il percorso può essere modificato editando la variabile http_cert_path nel file eranger-collector.cfg. |
Verify host | Visibile solo se il parametro Verify peer sopra riportato è impostato su Certificate must be authentic. Selezionare Verification must be successful per verificare se il common name (CN) specificato nel certificato del server web corrisponde all'URL del server. |
HTTP header | Inserire eventuali header HTTP che SKOOR Engine deve inviare con la richiesta. Questo è utile principalmente per modificare la lingua richiesta della pagina web o per cambiare lo user agent con cui SKOOR Engine si identifica al server web. Lo user agent predefinito è: “SKOOR Engine Monitoring Agent" se tale header non è definito. Il collegamento Wikipedia proprio accanto al campo di testo dell'header porta alla pagina di Wikipedia che descrive tutti gli header HTTP disponibili. |
Save content to file | Definire un nome file in cui verrà scritto l'output della richiesta. È possibile utilizzare i tag, ad esempio $DEVICE_ADDRESS$. A seconda del suffisso del nome file (.txt o .html), il browser visualizzerà la pagina in modo diverso quando si fa clic sul collegamento al file. Specificare un nome file ben definito risulta utile se l'output verrà analizzato da un successivo job parsefile. Se questo campo viene lasciato vuoto, verrà creato un file di output denominato <http_NNN_NNN.txt>, dove N sono numeri interi generati casualmente alla creazione iniziale del job. Specificare solo il nome del file senza alcun componente di percorso. Per impostazione predefinita verrà memorizzato sotto /var/opt/run/eranger/collector/tmp. |
L'elenco a discesa Tags consente di inserire variabili predefinite nei campi sopra riportati, ad es. $NAME$ per il nome del job.
Se necessario per la configurazione di un job, i parametri possono essere codificati o decodificati come URL utilizzando l'utilità URL Encode/Decode nel piè di pagina dei job:

Valori HTTP e limiti di allarme
Valore / Limite di allarme | Descrizione |
|---|---|
Response code | Utilizza il codice di risposta del server web come limite di allarme. I normali codici di ritorno accettati sono: 200 OK e 302 Found Tuttavia è possibile verificare qualsiasi altro valore. Ecco un elenco dei codici di risposta utilizzati più frequentemente: 100 Continue Indica che il server ha ricevuto gli header della richiesta e che il client deve procedere all'invio del corpo della richiesta (nel caso di una richiesta per cui è necessario inviare un corpo; ad esempio, una richiesta POST). Se il corpo della richiesta è grande, inviarlo a un server quando una richiesta è già stata rifiutata a causa di header inappropriati è inefficiente. Affinché un server verifichi se la richiesta può essere accettata basandosi solo sugli header della richiesta, un client deve inviare Expect: 100-continue come header nella sua richiesta iniziale e verificare se viene ricevuto un codice di stato 100 Continue in risposta prima di continuare (oppure ricevere 417 Expectation Failed e non continuare). 200 OK Risposta standard per le richieste HTTP riuscite. 201 Created La richiesta è stata soddisfatta e ha portato alla creazione di una nuova risorsa. 202 Accepted La richiesta è stata accettata per l'elaborazione, ma l'elaborazione non è stata completata. La richiesta potrebbe o meno essere eseguita in seguito, poiché potrebbe essere respinta quando l'elaborazione ha effettivamente luogo. 301 Moved Permanently Questa e tutte le richieste future devono essere indirizzate all'URL indicato 302 Found Questo è il codice di reindirizzamento più diffuso, ma anche un esempio di pratica industriale in contraddizione con lo standard. La specifica HTTP/1.0 richiedeva che il client eseguisse un reindirizzamento temporaneo (la frase descrittiva originale era "Moved Temporarily"), ma i browser più diffusi lo hanno implementato come 303 See Other. Pertanto, HTTP/1.1 ha aggiunto i codici di stato 303 e 307 per disambiguare i due comportamenti. Tuttavia, la maggior parte delle applicazioni web e dei framework utilizza ancora il codice di stato 302 come se fosse il 303. 305 Use Proxy (since HTTP/1.1) Molti client HTTP (come Mozilla e IE) non gestiscono correttamente le risposte con questo codice di stato, principalmente per motivi di sicurezza. 307 Temporary Redirect In questo caso, la richiesta deve essere ripetuta con un altro URI, ma le richieste future possono continuare a utilizzare l'URI originale. A differenza del 303, il metodo della richiesta non deve essere modificato quando si riemette la richiesta originale. Ad esempio, una richiesta POST deve essere ripetuta utilizzando un'altra richiesta POST. 400 Bad Request La richiesta contiene una sintassi errata o non può essere soddisfatta. 401 Unauthorized Simile a 403 Forbidden, ma specificamente utilizzato quando l'autenticazione è possibile ma è fallita o non è ancora stata fornita. 403 Forbidden La richiesta era una richiesta valida, ma il server si rifiuta di rispondervi. A differenza di una risposta 401 Unauthorized, l'autenticazione non farà alcuna differenza. 404 Not Found La risorsa richiesta non è stata trovata. 405 Method Not Allowed È stata effettuata una richiesta a una risorsa utilizzando un metodo di richiesta non supportato da tale risorsa; ad esempio, utilizzando GET su un modulo che richiede l'invio dei dati tramite POST, oppure utilizzando PUT su una risorsa di sola lettura. 406 Not Acceptable 407 Proxy Authentication Required 408 Request Timeout Il client non è riuscito a continuare la richiesta — tranne durante la riproduzione di video Adobe Flash, dove significa semplicemente che l'utente ha chiuso la finestra del video o è passato a un altro video. 409 Conflict 410 Gone Indica che la risorsa richiesta non è più disponibile e non lo sarà nuovamente. Questo codice dovrebbe essere utilizzato quando una risorsa è stata rimossa intenzionalmente; tuttavia, in pratica, viene spesso restituito un 404 Not Found. 411 Length Required 412 Precondition Failed 413 Request Entity Too Large 414 Request-URI Too Long 415 Unsupported Media Type 416 Requested Range Not Satisfiable Il client ha richiesto una porzione del file, ma il server non può fornire tale porzione (ad esempio, se il client ha richiesto una parte del file che si trova oltre la fine del file). 417 Expectation Failed 421 There are too many connections from your internet address 422 Unprocessable Entity La richiesta era ben formata ma non è stato possibile eseguirla a causa di errori semantici. 423 Locked (WebDAV) La risorsa a cui si sta accedendo è bloccata 424 Failed Dependency (WebDAV) La richiesta non è riuscita a causa del fallimento di una richiesta precedente (ad es. un PROPPATCH). 425 Unordered Collection Definito nelle bozze di WebDav Advanced Collections, ma non presente in "Web Distributed Authoring and Versioning (WebDAV) Ordered Collections Protocol". 426 Upgrade Required Il client deve passare a un altro protocollo. 449 Retry With Un'estensione Microsoft: la richiesta deve essere ritentata dopo aver eseguito l'azione appropriata. 500 Internal Server Error 501 Not Implemented 502 Bad Gateway 503 Service Unavailable 504 Gateway Timeout 505 HTTP Version Not Supported 506 Variant Also Negotiates 507 Insufficient Storage 509 Bandwidth Limit Exceeded Questo codice di stato, sebbene utilizzato da molti server, non è un codice di stato HTTP ufficiale. 510 Not Extended |
Connection time | Tempo necessario fino alla creazione della connessione TCP al server (in ms). L'handshake SSL non viene calcolato. |
Transfer time | Tempo necessario fino al completamento della trasmissione di una pagina web e alla chiusura della connessione (in ms) |
Content matches | Imposta i limiti in base al numero di volte in cui una stringa o un'espressione regolare viene trovata |
Certificate valid | Il numero di giorni rimanenti prima della scadenza del certificato SSL remoto. |
Error code | Codice di errore generico del job (vedere la sezione Codici di errore dei job) |
Esempi HTTP
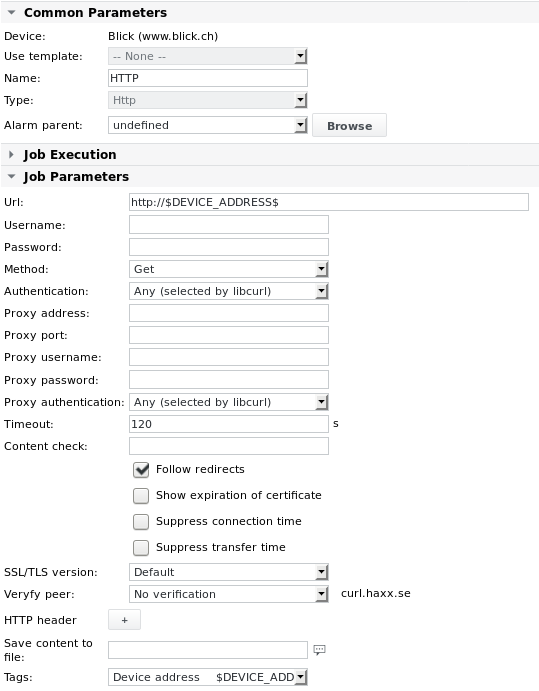
Esempio 1 - Test di una pagina web
Test di una pagina web sulla porta predefinita (80) utilizzando il tag $DEVICE_ADDRESS$. In questo modo, il job o il dispositivo può essere copiato senza modificare i parametri del job stesso; differisce solo il nome del job.
Url | http://$DEVICE_ADDRESS$ |
|---|---|
Follow redirects | Abilita |
Output 1