 Documentazione
Tipi di autenticazione utente
Sono disponibili diversi metodi di autenticazione utente per accedere all'interfaccia web di SKOOR Engine:
Autenticazione locale
Autenticazione tramite LDAP o Active Directory basata su nome utente e password
Autenticazione tramite LDAP o Active Directory basata sull'appartenenza di un utente a un gruppo LDAP/Active Directory specifico
Accesso basato su token di un provider di autenticazione esterno (OIDC), come Keycloak o Azure AD
L'autenticazione locale è sempre disponibile. Tuttavia, le altre sono disponibili solo se la rispettiva configurazione è stata predisposta sul sistema.
Utente autenticato localmente
Le credenziali per questo tipo di utente sono archiviate nel database locale di SKOOR Engine. Questo è il tipo di utente predefinito. È necessario impostare una password o un indirizzo e-mail valido al momento della creazione di un utente autenticato localmente.
Le seguenti operazioni utente possono essere eseguite solo da un utente amministratore:
Modificare il ruolo utente
Modificare il tipo di utente
Eliminare l'utente
Modificare l'appartenenza al gruppo dell'utente
Un utente autenticato localmente può essere collegato a gruppi di utenti associati a utenti gestiti da LDAP, ma l'utente non eredita alcuna impostazione dei parametri del gruppo.
Utente autenticato da remoto
Per autenticare un utente tramite AD/LDAP, selezionare il parametro Remote authenticated dall'elenco a discesa User type. Il nome utente deve essere identico a quello utilizzato nella directory AD/LDAP. Sebbene le credenziali dell'utente vengano verificate tramite LDAP, è comunque necessario impostare una password iniziale quando si configura un nuovo utente Remote authenticated. Tuttavia, è possibile scegliere qualsiasi password.
Una volta configurato l'utente e resa disponibile la connettività di rete al server AD/LDAP da SKOOR Engine, accedere all'interfaccia web di SKOOR Engine utilizzando le credenziali LDAP. Se l'accesso riesce, la password impostata inizialmente viene sovrascritta con la password LDAP valida. La password viene memorizzata nella cache locale per consentire l'accesso nel caso in cui la connessione al server LDAP dovesse interrompersi.
La modifica della password di un utente autenticato tramite LDAP non è supportata dall'interno di SKOOR Engine. La password deve essere modificata in LDAP.
Gli utenti esistenti autenticati localmente possono essere modificati in utenti autenticati tramite LDAP
Gli utenti esistenti autenticati tramite LDAP possono essere modificati in utenti autenticati localmente. La password LDAP corrente verrà salvata e utilizzata per l'autenticazione locale
Utente gestito da LDAP
Un utente gestito da LDAP non viene creato manualmente all'interno di SKOOR Engine. Viene creato automaticamente quando effettua l'accesso un utente appartenente a un gruppo specifico nella directory LDAP.
Quando viene creato un gruppo di utenti di SKOOR Engine (vedere la sezione Gruppi di utenti), il nome del gruppo LDAP deve essere configurato come Remote group nella finestra di dialogo Add new User Group.
Una volta inserito un nome per Remote group, è possibile configurare parametri aggiuntivi per il gruppo:
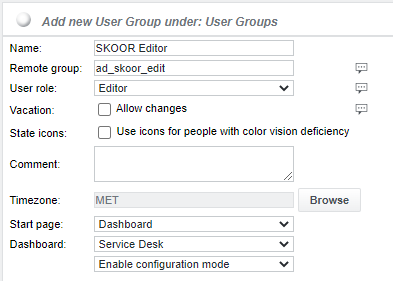
Impostare il parametro User role richiesto per il gruppo LDAP. Inoltre, è possibile scegliere una pagina iniziale.
Quando un utente tenta di accedere, viene eseguita un'autenticazione tramite il server LDAP configurato. Se l'accesso riesce e l'utente è membro del gruppo LDAP configurato, l'utente viene creato automaticamente come oggetto sotto /root /Users /Users:
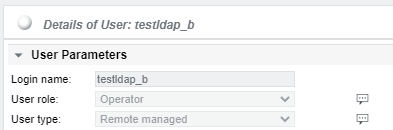
In questo esempio, l'utente testldap_b è stato creato automaticamente con User type Remote managed. L'utente non può essere modificato. Il nome completo, il numero di telefono e l'indirizzo e-mail vengono forniti dalla directory LDAP se sono configurate le rispettive mappature (vedere Configurazione dell'autenticazione LDAP). Il nuovo account utente creato viene aggiunto automaticamente al corrispondente gruppo di utenti LDAP di SKOOR.
Se un utente è membro di più gruppi nella directory LDAP e tali gruppi sono configurati anche in SKOOR Engine, l'oggetto utente viene collegato a tutti questi gruppi. Erediterà i privilegi più elevati (ad es. User role Administrator) dei gruppi collegati.
Un utente gestito da LDAP non può essere collegato a ulteriori gruppi di utenti.
Un utente gestito da LDAP può essere eliminato manualmente (dagli utenti amministratori) oppure viene eliminato automaticamente dopo un numero predefinito di giorni.
L'appartenenza al gruppo LDAP viene determinata utilizzando l'attributo memberOf dell'utente. L'attributo può essere cambiato modificando la voce ldap_item_group nel file di configurazione eranger-server.cfg.