 التوثيق
أنواع مصادقة المستخدم
تتوفر عدة طرق لمصادقة المستخدمين لتسجيل الدخول إلى واجهة الويب الخاصة بـ SKOOR Engine:
المصادقة المحلية
المصادقة عبر LDAP أو Active Directory استنادًا إلى اسم المستخدم وكلمة المرور
المصادقة عبر LDAP أو Active Directory استنادًا إلى عضوية المستخدم في مجموعة LDAP/Active Directory محددة
تسجيل الدخول استنادًا إلى رمز موفر مصادقة خارجي (OIDC)، مثل Keycloak أو Azure AD
تكون المصادقة المحلية متاحة دائمًا. ومع ذلك، لا تتوفر الطرق الأخرى إلا إذا تم إعداد التكوين الخاص بكل منها على النظام.
المستخدم المصادق عليه محليًا
تُخزَّن بيانات الاعتماد لهذا النوع من المستخدمين في قاعدة بيانات SKOOR Engine المحلية. وهذا هو النوع الافتراضي للمستخدمين. يجب تعيين كلمة مرور أو عنوان بريد إلكتروني صالح عند إنشاء مستخدم مصادق عليه محليًا.
لا يمكن تنفيذ عمليات المستخدم التالية إلا بواسطة مستخدم مسؤول:
تغيير دور المستخدم
تغيير نوع المستخدم
حذف المستخدم
تغيير عضوية المستخدم في المجموعات
يمكن ربط المستخدم المصادق عليه محليًا بمجموعات المستخدمين المرتبطة بالمستخدمين المدارين عبر LDAP، ولكن لا يرث المستخدم أيًا من إعدادات معلمات المجموعة.
المستخدم المصادق عليه عن بُعد
لمصادقة مستخدم عبر AD/LDAP، حدد المعلمة Remote authenticated من القائمة المنسدلة User type الخاصة به. يجب أن يكون اسم المستخدم مطابقًا للاسم المستخدم في دليل AD/LDAP. وعلى الرغم من أنه سيتم التحقق من بيانات اعتماد المستخدم عبر LDAP، يجب تعيين كلمة مرور أولية عند إعداد مستخدم Remote authenticated جديد. ومع ذلك، يمكن اختيار أي كلمة مرور.
بمجرد إعداد المستخدم وتوفر اتصال شبكة بخادم AD/LDAP من SKOOR Engine، قم بتسجيل الدخول إلى واجهة الويب الخاصة بـ SKOOR Engine باستخدام بيانات اعتماد LDAP. إذا نجح تسجيل الدخول، يتم استبدال كلمة المرور المعينة مبدئيًا بكلمة مرور LDAP الصالحة. تُخزَّن كلمة المرور مؤقتًا محليًا للسماح بتسجيل الدخول في حال فشل الاتصال بخادم LDAP.
لا يدعم SKOOR Engine تغيير كلمة مرور المستخدم المصادق عليه عبر LDAP من داخله. يجب تغيير كلمة المرور في LDAP.
يمكن تغيير المستخدمين الحاليين المصادق عليهم محليًا إلى مصادق عليهم عبر LDAP
يمكن تغيير المستخدمين الحاليين المصادق عليهم عبر LDAP إلى مصادق عليهم محليًا. سيتم حفظ كلمة مرور LDAP الحالية واستخدامها للمصادقة المحلية
المستخدم المدار عبر LDAP
لا يتم إنشاء المستخدم المدار عبر LDAP يدويًا داخل SKOOR Engine. بل يتم إنشاؤه تلقائيًا بمجرد تسجيل دخول مستخدم ينتمي إلى مجموعة محددة في دليل LDAP.
عند إنشاء مجموعة مستخدمين في SKOOR Engine (راجع القسم مجموعات المستخدمين)، يجب تكوين اسم مجموعة LDAP كـ Remote group في مربع الحوار Add new User Group.
بمجرد إدخال اسم Remote group، يمكن تكوين معلمات إضافية للمجموعة:
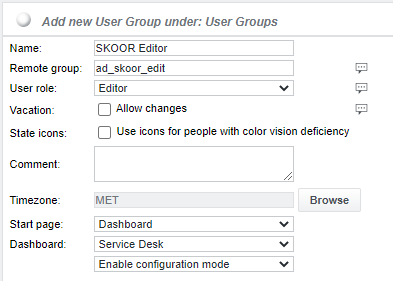
قم بتعيين User role المطلوب لمجموعة LDAP. كما يمكن اختيار صفحة بداية.
بمجرد أن يحاول مستخدم تسجيل الدخول، يتم إجراء مصادقة عبر خادم LDAP المكوَّن. إذا نجح تسجيل الدخول وكان المستخدم عضوًا في مجموعة LDAP المكوَّنة، يتم إنشاء المستخدم تلقائيًا ككائن ضمن /root /Users /Users:
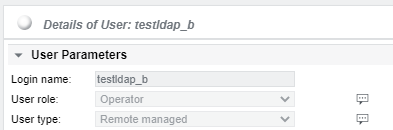
في هذا المثال، تم إنشاء المستخدم testldap_b تلقائيًا بـ User type من نوع Remote managed. ولا يمكن تعديل المستخدم. يتم توفير الاسم الكامل ورقم الهاتف وعنوان البريد الإلكتروني بواسطة دليل LDAP إذا تم تكوين التعيينات المعنية (راجع إعداد مصادقة LDAP ). وتتم إضافة حساب المستخدم الذي تم إنشاؤه حديثًا تلقائيًا إلى مجموعة مستخدمي SKOOR LDAP المقابلة.
إذا كان المستخدم عضوًا في مجموعات متعددة في دليل LDAP وكانت تلك المجموعات مكوَّنة أيضًا في SKOOR Engine، يتم ربط كائن المستخدم بجميع هذه المجموعات. وسيرث أعلى الصلاحيات (مثل User role من نوع Administrator) من المجموعات المرتبطة.
لا يمكن ربط المستخدم المدار عبر LDAP بمجموعات مستخدمين إضافية.
يمكن حذف المستخدم المدار عبر LDAP يدويًا (بواسطة المستخدمين المسؤولين) أو يتم حذفه تلقائيًا بعد عدد محدد مسبقًا من الأيام.
يتم تحديد عضوية مجموعة LDAP باستخدام السمة memberOf الخاصة بالمستخدم. ويمكن تغيير السمة عن طريق تحرير الإدخال ldap_item_group في ملف التكوين eranger-server.cfg.