 التوثيق
تكوين وكيل SNMP
إذا كان SNMP هو الطريقة المفضلة لمراقبة الأجهزة، فيمكن تهيئة net-snmp باستخدام حزمة RPM المسماة eranger-snmp-agent.
ستقوم هذه الحزمة بما يلي:
تثبيت net-snmp كاعتمادية
نقل ملفات التهيئة الموجودة في /etc/snmp و/var/lib/net-snmp إلى *.bak
إضافة ملفات التهيئة إلى /etc/snmp و/var/lib/net-snmp
إنشاء مستخدم SNMP v3 باسم skoor-snmp-template كقالب للمستخدم النهائي
إنشاء مستخدم SNMP v3 باسم skoor-snmp-admin كمسؤول لإنشاء المستخدم النهائي وكلمة المرور
إضافة نصوص القياس البرمجية إلى /opt/eranger/bin/
snmp-top10-procs.sh
snmp-mailq.sh
إضافة نص برمجي لتهيئة ملحقات SNMP إلى /opt/eranger/bin
update-skoor-snmp-extensions.sh
تهيئة جميع النصوص البرمجية في /opt/eranger/bin التي تبدأ بالبادئة “snmp-” كملحقات SNMP (يمكن إضافة نصوص برمجية مخصصة)
تهيئة firewalld لفتح منافذ SNMP
قوالب مهام SNMP v3
للحصول على تفاصيل بخصوص القوالب، أو الخصائص المخصصة، أو مهام التنفيذ، أو مهام SNMP، يُرجى زيارة الصفحات المعنية في هذا الدليل.
الخصائص المخصصة
أضف الخصائص المخصصة التالية من النوع Password في قسم مسؤول SKOOR وأضفها إلى مهمة SNMP User Setup أدناه:
الاسم | علامة القراءة فقط (قسم المسؤول) |
|---|---|
SNMP Admin Auth Passphrase | x |
SNMP Admin Priv Passphrase | x |
SNMP Template Auth Passphrase | x |
SNMP Template Priv Passphrase | x |
SNMP User Auth Passphrase | |
SNMP User Priv Passphrase |
إعداد مستخدم SNMP
أولًا، يجب إنشاء قالب مهمة لتهيئة مستخدم قياس SNMP المسمى skoor-snmp على الأنظمة المراقبة. يجب تهيئة هذه المهمة بكلمات مرور SKOOR الافتراضية وبكلمة مرور ومفتاح آمنين ومخصصين للقياسات. يتم حذف المستخدمين وكلمات المرور الافتراضية على الأجهزة المراقبة عند تشغيل هذه المهمة.
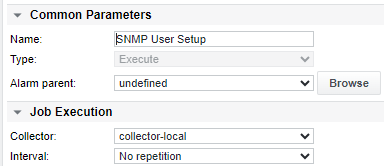
عرّف مهمة من النوع Execute مع تعيين الفاصل الزمني إلى No repetition:
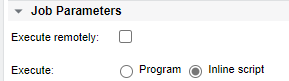
غيّر معاملات المهمة إلى Inline script:
انسخ النص البرمجي التالي والصقه في حقل Inline Script:
. /opt/eranger/collector/eranger_exec_values.sh
ADMIN_AUTH=$PID_<your id>$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$

# Create skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ create skoor-snmp skoor-snmp-template || exit $?

# Change auth passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Auth Pass SNMP User Auth Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Ca passwd $TEMPLATE_AUTH $USER_AUTH skoor-snmp || exit $?

# Change priv passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Priv Pass SNMP User Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Cx passwd $TEMPLATE_PRIV $USER_PRIV skoor-snmp || exit $?

# Delete skoor-snmp-template user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-template || exit $?

# Delete skoor-snmp-admin user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-admin || exit $?
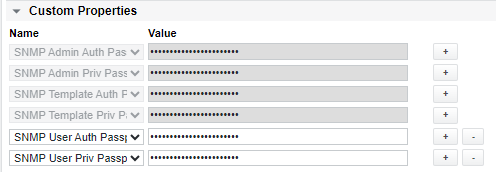
أضف الخصائص المخصصة الموضحة أعلاه إلى المهمة وعيّن القيم المناسبة:
الاسم | القيمة |
|---|---|
SNMP Admin Auth Passphrase | 7HmJt31u4VULnyREwhYF |
SNMP Admin Priv Passphrase | 1GgqiO40LKuC2VdygkSu |
SNMP Template Auth Passphrase | hTKzsLdcQpN3Iv4YaTeL |
SNMP Template Priv Passphrase | u2G5iGqyQAnW9g2E29rK |
SNMP User Auth Passphrase | حدد كلمة مرور آمنة تُستخدم بواسطة جميع القياسات |
SNMP User Priv Passphrase | حدد مفتاحًا آمنًا يُستخدم بواسطة جميع القياسات |
غيّر المتغيرات في القسم الأول من النص البرمجي إلى معرفات الخصائص المخصصة (PIDs) المناسبة. يمكن العثور على معرفات PIDs بتمرير مؤشر الفأرة فوق أسماء الخصائص المخصصة.
ADMIN_AUTH=$PID_123$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$
قوالب مهام القياس
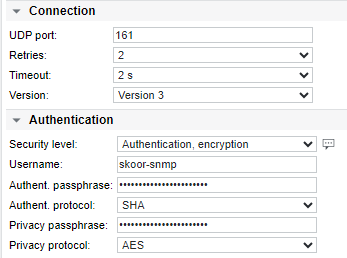
أضف قالب مهمة يحتوي على كلمة المرور والمفتاح المعرفين حديثًا (كما تم تعيينهما للمتغيرين USER_AUTH وUSER_PRIV أعلاه) للمصادقة مع الأجهزة المراقبة. يمكن اشتقاق جميع مهام القياس من هذا القالب، بحيث يُعاد استخدام كلمة المرور لجميع القياسات:
يُوصى بإنشاء قالب جهاز يحتوي على جميع مهام قياس SNMP المشتقة من قالب المهمة أعلاه بالإضافة إلى قالب مهمة SNMP User Setup. على كل مثيل جهاز، شغّل مهمة SNMP User Setup لتهيئة مستخدم SNMP تلقائيًا بكلمة المرور والمفتاح الآمنين الجديدين. يتم حذف حسابات وكلمات مرور المسؤول والقالب الافتراضية من الأنظمة المستهدفة