 Documentazione
Configurazione dell'agente SNMP
Se SNMP è il metodo preferito per monitorare i dispositivi, net-snmp può essere configurato utilizzando il pacchetto RPM eranger-snmp-agent.
Questo pacchetto:
installa net-snmp come dipendenza
sposta i file di configurazione esistenti in /etc/snmp e /var/lib/net-snmp in *.bak
aggiunge i file di configurazione a /etc/snmp e /var/lib/net-snmp
crea l'utente SNMP v3 skoor-snmp-template come template per l'utente finale
crea l'utente SNMP v3 skoor-snmp-admin come amministratore per creare l'utente finale e la password
aggiunge gli script di misurazione a /opt/eranger/bin/
snmp-top10-procs.sh
snmp-mailq.sh
aggiunge lo script per configurare le estensioni SNMP a /opt/eranger/bin
update-skoor-snmp-extensions.sh
configura tutti gli script in /opt/eranger/bin con prefisso “snmp-” come estensioni SNMP (è possibile aggiungere script personalizzati)
configura firewalld per aprire le porte SNMP
Template di job SNMP v3
Per dettagli su template, proprietà personalizzate, job Execute o job SNMP, consultare le rispettive pagine di questa guida.
Proprietà personalizzate
Aggiungere le seguenti proprietà personalizzate di tipo Password nella sezione di amministrazione di SKOOR e aggiungerle al job SNMP User Setup riportato di seguito:
Nome | Flag di sola lettura (sezione admin) |
|---|---|
SNMP Admin Auth Passphrase | x |
SNMP Admin Priv Passphrase | x |
SNMP Template Auth Passphrase | x |
SNMP Template Priv Passphrase | x |
SNMP User Auth Passphrase | |
SNMP User Priv Passphrase |
SNMP User Setup
Innanzitutto, è necessario creare un template di job per configurare l'utente di misurazione SNMP skoor-snmp sui sistemi monitorati. Questo job deve essere configurato con le password predefinite di SKOOR e con una password e una chiave sicure individuali per le misurazioni. Quando questo job viene eseguito, gli utenti e le password predefiniti vengono eliminati dai dispositivi monitorati.
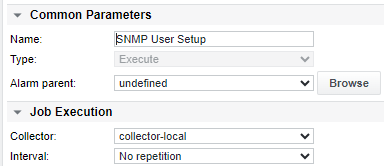
Definire un job di tipo Execute con l'intervallo impostato su No repetition:
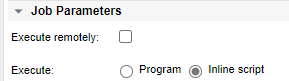
Modificare i parametri del job su Inline script:
Copiare e incollare il seguente script nel campo Inline Script:
. /opt/eranger/collector/eranger_exec_values.sh
ADMIN_AUTH=$PID_<your id>$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$

# Create skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ create skoor-snmp skoor-snmp-template || exit $?

# Change auth passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Auth Pass SNMP User Auth Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Ca passwd $TEMPLATE_AUTH $USER_AUTH skoor-snmp || exit $?

# Change priv passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Priv Pass SNMP User Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Cx passwd $TEMPLATE_PRIV $USER_PRIV skoor-snmp || exit $?

# Delete skoor-snmp-template user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-template || exit $?

# Delete skoor-snmp-admin user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-admin || exit $?
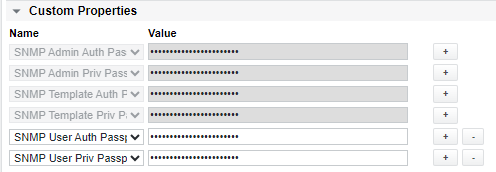
Aggiungere al job le proprietà personalizzate descritte sopra e impostare i valori appropriati:
Nome | Valore |
|---|---|
SNMP Admin Auth Passphrase | 7HmJt31u4VULnyREwhYF |
SNMP Admin Priv Passphrase | 1GgqiO40LKuC2VdygkSu |
SNMP Template Auth Passphrase | hTKzsLdcQpN3Iv4YaTeL |
SNMP Template Priv Passphrase | u2G5iGqyQAnW9g2E29rK |
SNMP User Auth Passphrase | Definire una password sicura utilizzata da tutte le misurazioni |
SNMP User Priv Passphrase | Definire una chiave sicura utilizzata da tutte le misurazioni |
Modificare le variabili nella prima sezione dello script con gli ID delle proprietà personalizzate (PID) appropriati. I PID possono essere visualizzati passando il puntatore del mouse sui nomi delle proprietà personalizzate.
ADMIN_AUTH=$PID_123$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$
Template di job di misurazione
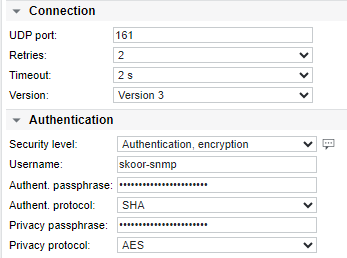
Aggiungere un template di job contenente la password e la chiave appena definite (come impostato sopra per le variabili USER_AUTH e USER_PRIV) per l'autenticazione sui dispositivi monitorati. Da questo template è possibile derivare tutti i job di misurazione, in modo che la password venga riutilizzata per tutte le misurazioni:
Si consiglia di creare un template di dispositivo contenente tutti i job di misurazione SNMP derivati dal template di job precedente, nonché il template di job SNMP User Setup. Su ogni istanza di dispositivo, eseguire il job SNMP User Setup per configurare automaticamente l'utente SNMP con la nuova password e la nuova chiave sicure. Gli account e le password predefiniti di amministrazione e di template vengono eliminati dai sistemi di destinazione.