 Dokumentation
SNMP-Agent-Konfiguration
Wenn SNMP die bevorzugte Methode zur Überwachung von Geräten ist, kann net-snmp mithilfe des RPM-Pakets eranger-snmp-agent konfiguriert werden.
Dieses Paket wird
net-snmp als Abhängigkeit installieren
bestehende Konfigurationsdateien in /etc/snmp und /var/lib/net-snmp nach *.bak verschieben
Konfigurationsdateien zu /etc/snmp und /var/lib/net-snmp hinzufügen
den SNMP-v3-Benutzer skoor-snmp-template als Vorlage für den endgültigen Benutzer erstellen
den SNMP-v3-Benutzer skoor-snmp-admin als Administrator zum Erstellen des endgültigen Benutzers und Passworts erstellen
Messskripte zu /opt/eranger/bin/ hinzufügen
snmp-top10-procs.sh
snmp-mailq.sh
das Skript zur Konfiguration von SNMP-Erweiterungen zu /opt/eranger/bin hinzufügen
update-skoor-snmp-extensions.sh
alle Skripte in /opt/eranger/bin mit dem Präfix „snmp-“ als SNMP-Erweiterungen konfigurieren (benutzerdefinierte Skripte können hinzugefügt werden)
firewalld so konfigurieren, dass SNMP-Ports geöffnet werden
SNMP-v3-Job-Vorlagen
Einzelheiten zu Vorlagen, benutzerdefinierten Eigenschaften, Execute-Jobs oder SNMP-Jobs finden Sie auf den entsprechenden Seiten in diesem Handbuch.
Benutzerdefinierte Eigenschaften
Fügen Sie die folgenden benutzerdefinierten Eigenschaften vom Typ Password im SKOOR-Admin-Bereich hinzu und fügen Sie sie dem unten stehenden Job SNMP User Setup hinzu:
Name | Schreibgeschützt-Flag (Admin-Bereich) |
|---|---|
SNMP Admin Auth Passphrase | x |
SNMP Admin Priv Passphrase | x |
SNMP Template Auth Passphrase | x |
SNMP Template Priv Passphrase | x |
SNMP User Auth Passphrase | |
SNMP User Priv Passphrase |
SNMP User Setup
Zunächst sollte eine Job-Vorlage erstellt werden, um den SNMP-Messbenutzer skoor-snmp auf den überwachten Systemen zu konfigurieren. Dieser Job muss mit den SKOOR-Standardpasswörtern sowie einem individuellen, sicheren Passwort und Schlüssel für Messungen konfiguriert werden. Bei der Ausführung dieses Jobs werden die Standardbenutzer und -passwörter auf den überwachten Geräten gelöscht.
Definieren Sie einen Job vom Typ Execute mit dem Intervall No repetition:
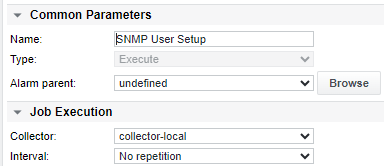
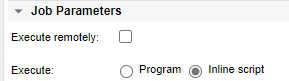
Ändern Sie die Job-Parameter auf Inline script:
Kopieren Sie das folgende Skript und fügen Sie es in das Feld Inline Script ein:
. /opt/eranger/collector/eranger_exec_values.sh
ADMIN_AUTH=$PID_<your id>$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$

# Create skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ create skoor-snmp skoor-snmp-template || exit $?

# Change auth passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Auth Pass SNMP User Auth Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Ca passwd $TEMPLATE_AUTH $USER_AUTH skoor-snmp || exit $?

# Change priv passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Priv Pass SNMP User Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Cx passwd $TEMPLATE_PRIV $USER_PRIV skoor-snmp || exit $?

# Delete skoor-snmp-template user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-template || exit $?

# Delete skoor-snmp-admin user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-admin || exit $?
Fügen Sie dem Job die oben beschriebenen benutzerdefinierten Eigenschaften hinzu und legen Sie die entsprechenden Werte fest:
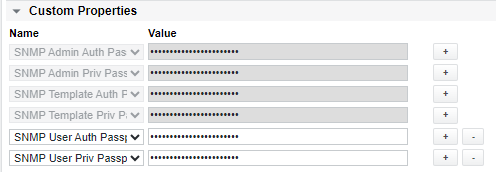
Name | Wert |
|---|---|
SNMP Admin Auth Passphrase | 7HmJt31u4VULnyREwhYF |
SNMP Admin Priv Passphrase | 1GgqiO40LKuC2VdygkSu |
SNMP Template Auth Passphrase | hTKzsLdcQpN3Iv4YaTeL |
SNMP Template Priv Passphrase | u2G5iGqyQAnW9g2E29rK |
SNMP User Auth Passphrase | Definieren Sie ein sicheres Passwort, das für alle Messungen verwendet wird |
SNMP User Priv Passphrase | Definieren Sie einen sicheren Schlüssel, der für alle Messungen verwendet wird |
Ändern Sie die Variablen im ersten Abschnitt des Skripts auf die entsprechenden IDs der benutzerdefinierten Eigenschaften (PIDs). Die PIDs werden angezeigt, wenn Sie den Mauszeiger über die Namen der benutzerdefinierten Eigenschaften bewegen.
ADMIN_AUTH=$PID_123$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$
Messjob-Vorlagen
Fügen Sie eine Job-Vorlage hinzu, die das neu definierte Passwort und den Schlüssel (wie oben für die Variablen USER_AUTH und USER_PRIV festgelegt) für die Authentifizierung an den überwachten Geräten enthält. Von dieser Vorlage können alle Messjobs abgeleitet werden, sodass das Passwort für alle Messungen wiederverwendet wird:
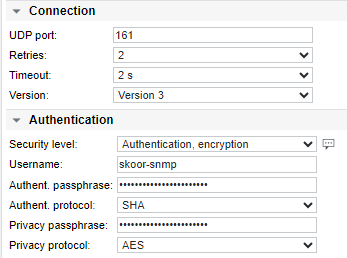
Es wird empfohlen, eine Gerätevorlage zu erstellen, die alle von der oben genannten Job-Vorlage abgeleiteten SNMP-Messjobs sowie die Job-Vorlage SNMP User Setup enthält. Führen Sie auf jeder Geräteinstanz den Job SNMP User Setup aus, um den SNMP-Benutzer automatisch mit dem neuen sicheren Passwort und Schlüssel zu konfigurieren. Die standardmäßigen Admin- und Template-Konten sowie deren Passwörter werden von den Zielsystemen gelöscht.