Dokumentation
Berechtigungen einschränken - erweitertes Beispiel
Wenn einem Objekt mehrere Berechtigungszeilen hinzugefügt werden, werden diese von oben nach unten angewendet. Wenn also die letzte Berechtigung einer Liste mit any übereinstimmt und der Modus deny gesetzt ist, würde sie alle vorherigen Einträge überschreiben
Die folgende Konfiguration entzieht der Benutzergruppe Readonly die Root-Schreibberechtigungen. Wenn Own permission für diese Gruppe eingeschränkt ist, können Benutzer die Konfigurationselemente ebenfalls nicht bearbeiten:
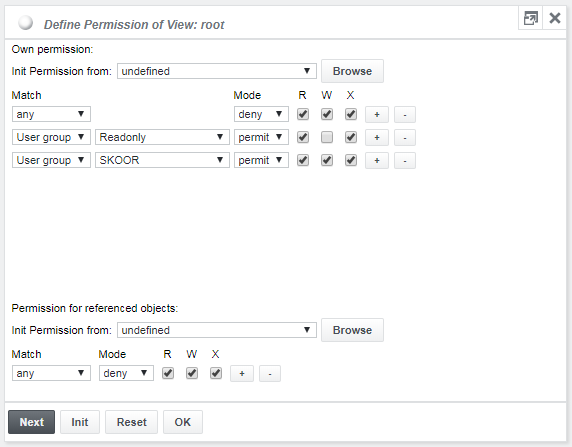
In diesem Beispiel ist jeder Benutzer eingeschränkt und sieht bei der ersten Anmeldung nur eine leere SKOOR Engine. Mitglieder der Gruppe Readonly dürfen die Benutzer und Alarmgeräte sehen. Mitglieder der Gruppe SKOOR dürfen Root-Elemente wie Alarmgeräte oder Konfigurationselemente ändern oder hinzufügen.
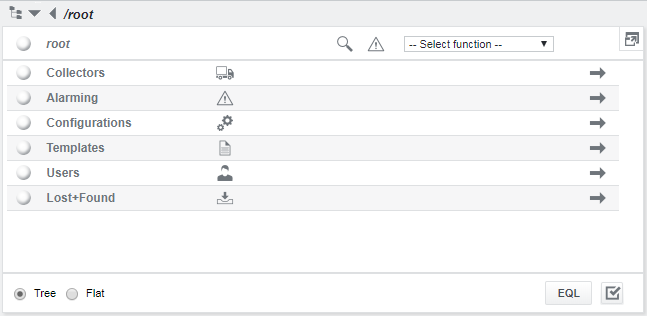
Bei der Anmeldung mit einem Benutzer der Benutzergruppe SKOOR oder Readonly sind keine Gruppen unterhalb von /root sichtbar:
Klicken Sie als Superuser bei allen Gruppen der 2. Ebene auf Edit parameters, um Berechtigungen zu definieren:
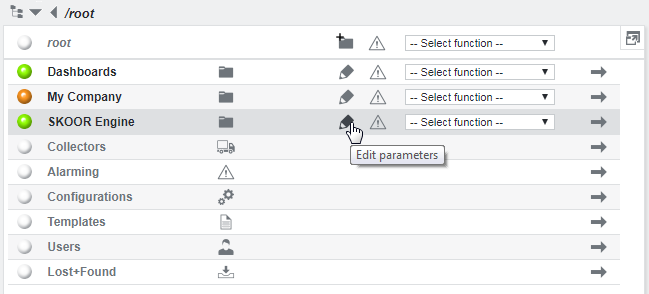
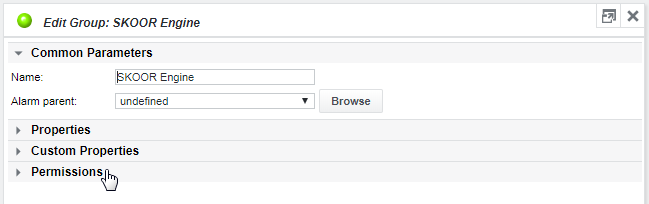
Öffnen Sie den Berechtigungsbildschirm:
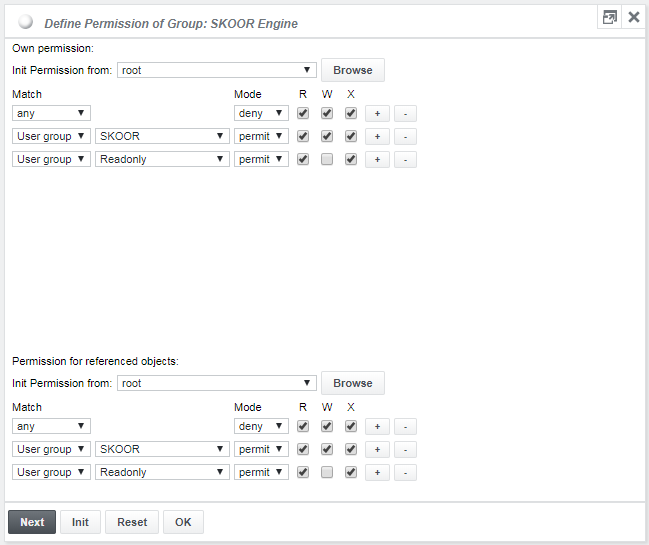
In der oberen Hälfte der Berechtigungseinstellungen werden die Zugriffsrechte für die Gruppe selbst festgelegt. Der untere Teil enthält die Einstellung für alle referenzierenden Objekte, also alle Objekte, die in diesem Beispiel root als übergeordnetes Objekt haben. Mit der folgenden Einstellung darf außer Mitgliedern der Benutzergruppen SKOOR und Readonly niemand die Gruppe SKOOR Engine sehen, während nur die Gruppe SKOOR Inhalte bearbeiten darf: