 Dokumentation
Berechtigungen einschränken
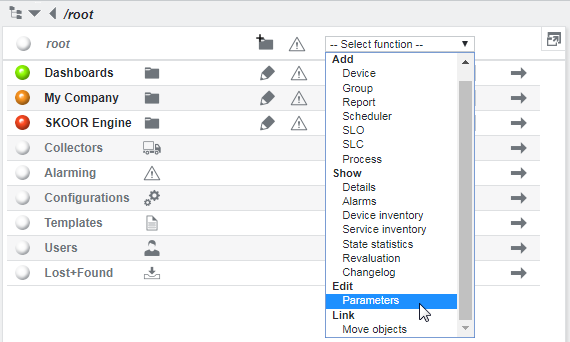
Die folgende Abbildung zeigt eine empfohlene Root-Konfiguration. Um die Berechtigungseinstellungen der Root-Ansicht zu öffnen, klicken Sie im Funktionsmenü des Root-Objekts auf Edit Parameters:
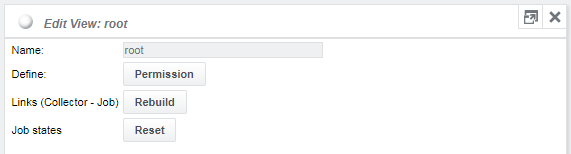
Klicken Sie auf dem folgenden Bildschirm auf die Schaltfläche Permission:
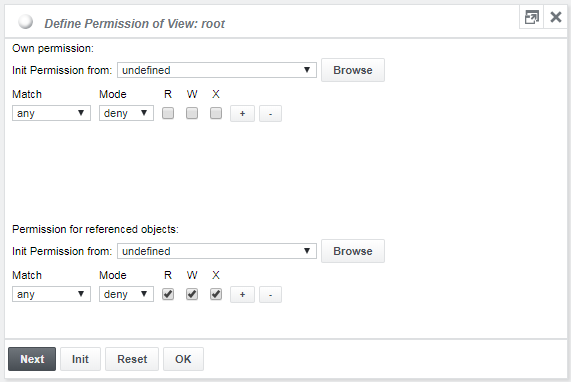
Aufgrund der uneingeschränkten Own permission-Einstellungen im folgenden Beispiel dürfen alle Benutzer auf alle Ressourcen in der Ansicht /root schreiben. Der Zugriff auf die nächste Ebene im Objektbaum, die Gruppen unterhalb von /root, ist durch die Permission for referenced objects eingeschränkt, die für read, write und execute auf any deny gesetzt sind:
Auf der zweiten Ebene, im folgenden Beispiel der Gruppe mit dem Namen SKOOR, wird definierten Benutzern oder Gruppen Vollzugriff gewährt. Im Bereich Own permission werden die Berechtigungen für das Objekt selbst festgelegt, während die Berechtigungen für darunterliegende Objekte im Baum unter Permission for referenced objects festgelegt werden:
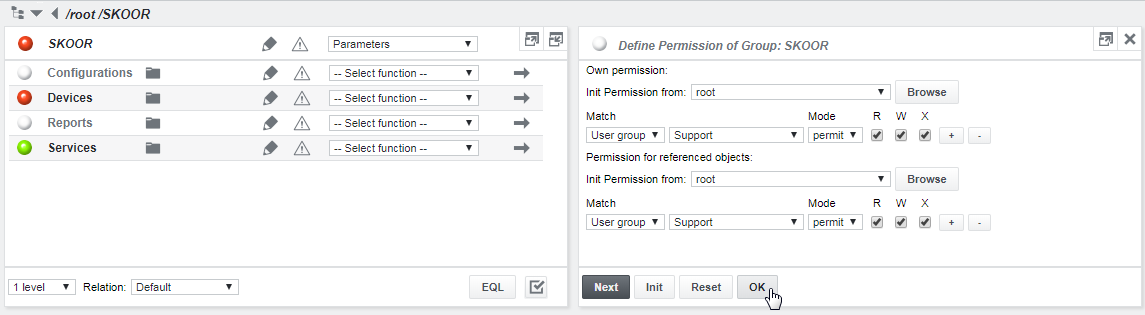
Die Schaltfläche Next führt zum Fenster Edit parameters des Objekts. Durch Klicken auf OK wird die Konfiguration gespeichert und geschlossen.