 Documentation
Configuration de l'agent SNMP
Si SNMP est la méthode privilégiée pour superviser les équipements, net-snmp peut être configuré à l'aide du paquet RPM eranger-snmp-agent.
Ce paquet va :
installer net-snmp en tant que dépendance
déplacer les fichiers de configuration existants dans /etc/snmp et /var/lib/net-snmp vers *.bak
ajouter des fichiers de configuration dans /etc/snmp et /var/lib/net-snmp
créer l'utilisateur SNMP v3 skoor-snmp-template comme modèle pour l'utilisateur final
créer l'utilisateur SNMP v3 skoor-snmp-admin en tant qu'administrateur pour créer l'utilisateur final et son mot de passe
ajouter des scripts de mesure dans /opt/eranger/bin/
snmp-top10-procs.sh
snmp-mailq.sh
ajouter le script de configuration des extensions SNMP dans /opt/eranger/bin
update-skoor-snmp-extensions.sh
configurer tous les scripts dans /opt/eranger/bin portant le préfixe « snmp- » en tant qu'extensions SNMP (des scripts personnalisés peuvent être ajoutés)
configurer firewalld pour ouvrir les ports SNMP
Modèles de tâches SNMP v3
Pour plus de détails concernant les modèles, les propriétés personnalisées, les tâches Execute ou les tâches SNMP, veuillez consulter les pages correspondantes de ce guide.
Propriétés personnalisées
Ajoutez les propriétés personnalisées suivantes de type Password dans la section d'administration SKOOR et ajoutez-les à la tâche SNMP User Setup ci-dessous :
Nom | Indicateur lecture seule (section admin) |
|---|---|
SNMP Admin Auth Passphrase | x |
SNMP Admin Priv Passphrase | x |
SNMP Template Auth Passphrase | x |
SNMP Template Priv Passphrase | x |
SNMP User Auth Passphrase | |
SNMP User Priv Passphrase |
Configuration de l'utilisateur SNMP
Tout d'abord, un modèle de tâche doit être créé pour configurer l'utilisateur de mesure SNMP skoor-snmp sur les systèmes supervisés. Cette tâche doit être configurée avec les mots de passe par défaut de SKOOR ainsi qu'un mot de passe et une clé sécurisés individuels pour les mesures. Les utilisateurs et mots de passe par défaut sont supprimés sur les équipements supervisés lors de l'exécution de cette tâche.
Définissez une tâche de type Execute avec l'intervalle défini sur No repetition :
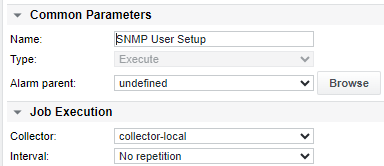
Modifiez les paramètres de la tâche sur Inline script :
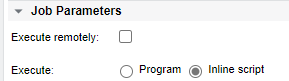
Copiez et collez le script suivant dans le champ Inline Script :
. /opt/eranger/collector/eranger_exec_values.sh
ADMIN_AUTH=$PID_<your id>$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$

# Create skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ create skoor-snmp skoor-snmp-template || exit $?

# Change auth passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Auth Pass SNMP User Auth Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Ca passwd $TEMPLATE_AUTH $USER_AUTH skoor-snmp || exit $?

# Change priv passphrase of skoor-snmp user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass, -Ca passwd SNMP Template Priv Pass SNMP User Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ -Cx passwd $TEMPLATE_PRIV $USER_PRIV skoor-snmp || exit $?

# Delete skoor-snmp-template user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-template || exit $?

# Delete skoor-snmp-admin user
# -A SNMP Admin Auth Pass, -X SNMP Admin Priv Pass
snmpusm -v 3 -u skoor-snmp-admin -l authPriv -a SHA -A $ADMIN_AUTH -x AES -X $ADMIN_PRIV $DEVICE_ADDRESS$ delete skoor-snmp-admin || exit $?
Ajoutez les propriétés personnalisées décrites ci-dessus à la tâche et définissez les valeurs appropriées :
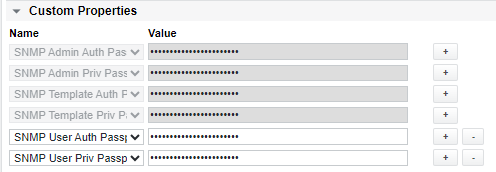
Nom | Valeur |
|---|---|
SNMP Admin Auth Passphrase | 7HmJt31u4VULnyREwhYF |
SNMP Admin Priv Passphrase | 1GgqiO40LKuC2VdygkSu |
SNMP Template Auth Passphrase | hTKzsLdcQpN3Iv4YaTeL |
SNMP Template Priv Passphrase | u2G5iGqyQAnW9g2E29rK |
SNMP User Auth Passphrase | Définissez un mot de passe sécurisé utilisé par toutes les mesures |
SNMP User Priv Passphrase | Définissez une clé sécurisée utilisée par toutes les mesures |
Remplacez les variables de la première section du script par les identifiants de propriétés personnalisées (PID) appropriés. Les PID peuvent être trouvés en survolant les noms des propriétés personnalisées.
ADMIN_AUTH=$PID_123$
ADMIN_PRIV=$PID_<your id>$
TEMPLATE_AUTH=$PID_<your id>$
TEMPLATE_PRIV=$PID_<your id>$
USER_AUTH=$PID_<your id>$
USER_PRIV=$PID_<your id>$
Modèles de tâches de mesure
Ajoutez un modèle de tâche contenant le mot de passe et la clé nouvellement définis (tels que configurés pour les variables USER_AUTH et USER_PRIV ci-dessus) pour l'authentification auprès des équipements supervisés. Toutes les tâches de mesure peuvent être dérivées de ce modèle, afin que le mot de passe soit réutilisé pour toutes les mesures :
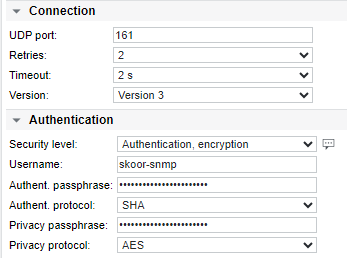
Il est recommandé de créer un modèle d'équipement contenant toutes les tâches de mesure SNMP dérivées du modèle de tâche ci-dessus ainsi que le modèle de tâche SNMP User Setup. Sur chaque instance d'équipement, exécutez la tâche SNMP User Setup pour configurer automatiquement l'utilisateur SNMP avec le nouveau mot de passe et la nouvelle clé sécurisés. Les comptes et mots de passe d'administration et de modèle par défaut sont supprimés des systèmes cibles.