 Documentation
Étapes d'installation
Ce guide décrit l'installation des paquets RPM à l'aide de yum.
Ce guide d'installation est destiné à installer SKOOR sur un nouveau système. Pour mettre à niveau un système SKOOR existant, veuillez utiliser le guide de mise à niveau disponible ici.
Prérequis
Désactiver SELinux
Avant d'installer SKOOR Engine, SELINUX doit être désactivé. Affichez l'état de SELinux :
sestatus
Vérifiez si le mode est défini sur enforcing :
SELinux status:                 enabled
...
Current mode:                   enforcing
Si tel est le cas, passez-le au moins en mode permissive ou désactivez-le en modifiant la configuration de SELinux :
vi /etc/selinux/config
Modifiez la configuration sur permissive ou disabled :
SELINUX=disabled
Activez la configuration et vérifiez avec sestatus :
setenforce 0
Autoriser cron pour les utilisateurs
Si l'accès à cron est restreint, les utilisateurs requis par le logiciel SKOOR doivent être autorisés à accéder à cron en les ajoutant au fichier suivant :
/etc/cron.allow
Utilisateurs :
postgres
eranger
reranger
Empreintes GPG du dépôt SKOOR :
RPM-GPG-KEY-SKOOR:
0C18 95B8 11D4 71E5 D043 EFA3 69E1 147C 2CB4 0F3A
RPM-GPG-KEY-PGDG:
D4BF 08AE 67A0 B4C7 A1DB CCD2 40BC A2B4 08B4 0D20
RPM-GPG-KEY-TIMESCALEDB:
1005 fb68 604c e9b8 f687 9cf7 59f1 8edf 47f2 4417
Installation de SKOOR Engine (server unique)
Pour les systèmes avec réplication de base de données, deux servers distincts doivent être installés comme décrit dans cette section. Consultez le Guide de réplication de base de données pour connaître les étapes de configuration supplémentaires.
Installation de PostgreSQL
PostgreSQL 17 est le server de base de données requis par SKOOR Engine. Il doit être installé avant le logiciel SKOOR :
Installez le server PostgreSQL à l'aide du paquet d'installation SKOOR PostgreSQL :
dnf install eranger-postgresql
Ce paquet exécute les étapes suivantes :
Installe
postgresql17-server,timescaledb-2-postgresql-17,eranger-database-utilsvia ses dépendances.Initialise un cluster de base de données à l'aide de
initdbOptimise
postgresql.confpour TimescaleDBInitialise une base de données (base de données simple, sans schéma ni données) pouvant être utilisée par SKOOR Server
Ouvre le port TCP 5432 sur le pare-feu
Installation de PgBouncer
PgBouncer est utilisé comme pool de connexions et se situe entre SKOOR et PostgreSQL Server.
Installez PgBouncer à l'aide du paquet d'installation SKOOR PgBouncer :
dnf install eranger-pgbouncer
Ce paquet exécute les étapes suivantes :
Installe
pgbouncervia ses dépendances.Reconfigure PostgreSQL (postgresql.conf)
listen_addresses = 'localhost'écoute uniquement les connexions localesunix_socket_directories = '/var/run/postgresql-backend'n'utilise pas le socket UNIX PostgreSQL par défautmax_connections = 300autorise 300 connexions
Configure PgPool
listen_addr = *listen_port = 5432unix_socket_dir = /var/run/postgresqlmax_client_conn = 300default_pool_size = 60
Installation standard du server
Pour les clients ne nécessitant que l'ensemble logiciel de base (c'est-à-dire la plupart des clients), exécutez la commande suivante pour installer les paquets requis :
dnf install eranger-server
Vérifiez les paquets SKOOR Engine installés :
dnf list installed |grep eranger
Sortie attendue :
eranger-agent.x86_64                      <version>
eranger-auth.x86_64                       <version>
eranger-collector.x86_64                  <version>
eranger-collector-eem.x86_64              <version>
eranger-collector-mail.x86_64             <version>
eranger-common.x86_64                     <version>
eranger-database-utils.x86_64             <version>
eranger-doc.x86_64                        <version>
eranger-nodejs.x86_64                     <version>
eranger-postgresql.x86_64                 <version>
eranger-pymodules.x86_64                  <version>
eranger-report.x86_64                     <version>
eranger-server.x86_64                     <version>
eranger-syncfs.x86_64                     <version>
eranger-ui.x86_64                         <version>
SKOOR < 8.1 installe Google Chrome en tant que dépendance. Google Chrome installe un dépôt YUM pour se mettre à jour vers des versions plus récentes. Cependant, comme SKOOR nécessite une version très spécifique, ce dépôt nouvellement créé doit être désactivé. SKOOR >= 8.1 ne nécessite plus Google Chrome et le dépôt n'est donc plus installé non plus.
sed -i 's/enabled=1/enabled=0/g' /etc/yum.repos.d/google-chrome.repo
Installation de SKOOR Engine Collector
Depuis la version 5.5, deux options existent pour un collecteur externe : l'installation complète et l'installation de base. L'installation de base offre un ensemble de fonctionnalités limité avec moins de dépendances et peut être étendue ultérieurement vers une installation complète avec des paquets supplémentaires.
Installation complète de SKOOR Engine Collector :
Pour installer un SKOOR Engine Collector externe, utilisez la commande suivante pour l'installation complète :
dnf install eranger-collector eranger-collector-eem eranger-collector-mail
Installation de base de SKOOR Engine Collector :
Pour installer un SKOOR Engine Collector externe de base, utilisez la commande suivante :
dnf install eranger-collector
Paquets supplémentaires pour le SKOOR Engine Collector minimal :
Pour activer les tâches EEM sur le collecteur externe, vous pouvez installer le plug-in à l'aide de la commande suivante :
dnf install eranger-collector-eem
Pour activer les tâches Mail (EWS, IMAP, POP3 ou SMTP) sur le collecteur externe, vous pouvez installer le plug-in à l'aide de la commande suivante :
dnf install eranger-collector-mail
Communication avec SKOOR Engine
Après l'installation d'un nouveau collecteur externe, la communication avec SKOOR Engine doit être configurée. La section suivante présente les différentes possibilités pour y parvenir.
Généralités
Pour SKOOR Engine, un collecteur est un type particulier d'utilisateur. Chaque collecteur externe doit donc être configuré dans l'interface utilisateur. Créez un utilisateur authentifié localement avec le rôle Collector dans /root /Users /Users et définissez un mot de passe.
La suite de la configuration s'effectue dans le fichier de configuration du collecteur sur le server du collecteur :
/etc/opt/eranger/eranger-collector.cfg
Tout d'abord, le paramètre server_id de SKOOR Engine doit être identifié. Sur l'hôte SKOOR Engine, ouvrez le fichier eranger-server.cfg :
/etc/opt/eranger/eranger-server.cfg
Recherchez le paramètre server_id dans la configuration (s'il est commenté comme dans l'exemple suivant, l'ID est 1) :
#server_id = 1
Si un collecteur externe transmet des mesures à plusieurs SKOOR Engine, le paramètre server_id doit être différent sur chaque SKOOR Engine.
TCP
Il s'agit du mode de communication standard des collecteurs avec SKOOR Engine. La communication n'est pas chiffrée.
Les paramètres suivants doivent être configurés dans eranger-collector.cfg :
Définissez le paramètre server1_id sur la valeur configurée sur le server SKOOR Engine en tant que server_id (1 par défaut)
Définissez le paramètre server1_address sur le nom d'hôte ou l'adresse IP de SKOOR Engine (les sockets UNIX sont utilisés uniquement pour les collecteurs locaux)
Définissez server1_user et server1_passwd tels qu'ils sont configurés dans SKOOR Engine
server1_id            = 1
server1_address        = 10.10.10.10
#server1_port           = 50001
#server1_domain         =
server1_user           = collector-user
server1_passwd         = collector-password
#server<server_id>_fetch_parse_dir (server_id instead of index)!
#server1_fetch_parse_dir= /var/opt/run/eranger/collector/tmp
HTTP/HTTPS
La communication via HTTP sans chiffrement est déconseillée. Si elle est requise pour une raison quelconque, le server httpd sur SKOOR Engine doit d'abord être configuré pour autoriser ce type de communication.
Les collecteurs utilisant HTTP(S) pour communiquer ne peuvent pas basculer automatiquement lors d'un basculement (failover) dans une configuration primaire/secours.
La section suivante décrit comment configurer une communication chiffrée via HTTPS. Pour le chiffrement, le certificat CA racine utilisé par le server SKOOR Engine doit être copié sur le système du collecteur. Les chemins Linux standard peuvent être utilisés pour le placer dans le système de fichiers.
Configurez les paramètres requis dans eranger-collector.cfg :
Définissez le paramètre server1_id sur la valeur configurée sur le server SKOOR Engine en tant que server_id (1 par défaut)
Définissez le paramètre server1_address sur le nom d'hôte ou l'adresse IP de SKOOR Engine sous la forme d'une URL, comme indiqué ci-dessous
Assurez-vous que le paramètre server1_port est commenté, sans quoi la communication sera interrompue
Définissez server1_user et server1_passwd tels qu'ils sont configurés dans SKOOR Engine
Configurez server1_ssl_cacert ou server1_ssl_capath sur l'emplacement où le certificat a été copié précédemment
server1_id            = 1
server1_address        = https://10.10.10.10/skoor-collector
#server1_port           = 50001
#server1_domain         =
server1_user           = collector-user
server1_passwd         = collector-password
#server<server_id>_fetch_parse_dir (server_id instead of index)!
#server1_fetch_parse_dir= /var/opt/run/eranger/collector/tmp
server1_ssl_cacert     = /etc/pki/tls/certs/rootCA.pem
HTTPS avec authentification client
L'authentification client doit d'abord être activée sur SKOOR Engine. Ouvrez le fichier de configuration du serveur web correspondant à cet effet :
/etc/httpd/conf.d/skoor-engine-over-http.conf
Décommentez la directive SSLVerifyClient :
<Location "/skoor-collector">
        ExpiresActive On
        ExpiresDefault "now"
        ProxyPass http://localhost:50080 retry=0 connectiontimeout=15 timeout=30
    SSLVerifyClient require
</Location>
Rechargez httpd :
systemctl reload httpd
Nom | Description |
|---|---|
server1_ssl_cacert | Chemin complet vers le certificat CA racine ; le collecteur utilisera ce fichier spécifique |
server1_ssl_capath | Chemin vers un répertoire contenant le certificat CA racine ; le collecteur recherchera le certificat approprié |
server1_ssl_verify_peer | Si défini sur true (par défaut), le certificat du server SKOOR Engine est vérifié |
server1_ssl_verify_host | Si défini sur true (par défaut), le nom d'hôte du server SKOOR Engine est vérifié |
server1_ssl_cert_client_public_key | La clé publique utilisée pour l'authentification client (certificat du collecteur) |
server1_ssl_cert_client_private_key | La clé privée utilisée pour l'authentification client (clé privée du collecteur) |
server1_ssl_cert_client_private_key_passwd | Mot de passe pour lire la clé privée du collecteur s'il est défini |
Licence SKOOR Engine
Procurez-vous une licence valide auprès de SKOOR et ajoutez les lignes nécessaires au fichier :
/etc/opt/eranger/eranger-server.cfg
Exemple avec une licence de 1000 équipements :
license_name   = Example customer
license_feature_set = 3.1
license_devices= 1000
license_key    = xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
xxxx… représente la clé de licence réelle. Assurez-vous que la clé réelle est insérée sur une seule ligne, sans aucun caractère de saut de ligne.
Configuration de SKOOR Engine
Étendez la variable PATH pour root :
~/.bashrc
Ajoutez :
PATH=$PATH:/opt/eranger/bin
Appliquez ensuite les modifications et exécutez eRanger.sh start pour démarrer les services SKOOR Engine :
. ~/.bashrc
eRanger.sh start
===========================================================================
 Choose command                                 eRanger Version 5.0.0

 Command - Action       - Object                - Current State
===========================================================================

 1       - start        - eRanger Server        - started
 2       - start        - eRanger Collector     - started
 3       - start        - eRanger Report        - started
 4       - start        - eRanger Agent         - started
 a       - start        - all above
 9       - start        - eRanger Webservice    - started
 11      - start        - PostgreSQL            - started
 12      - start        - Rsyslog               - started
 13      - start        - Trapd                 - stopped
 14      - start        - Httpd                 - started
 15      - start        - Smsd                  - stopped
 16      - start        - Postfix               - started

 r       - Switch to restart mode
 S       - Switch to stop mode
 c       - Current eRanger status
 0       - do_exit program

Enter selection:
Webservice, IC Alerter et Ethd ne sont répertoriés que si le paquet correspondant est installé.
Saisissez a pour démarrer tous les services requis. Quittez ensuite avec 0.
Connexion à SKOOR Engine
Vous devriez maintenant pouvoir vous connecter à SKOOR Engine à l'aide d'un navigateur web en saisissant le FQDN ou l'adresse IP de SKOOR Engine dans la barre d'adresse :
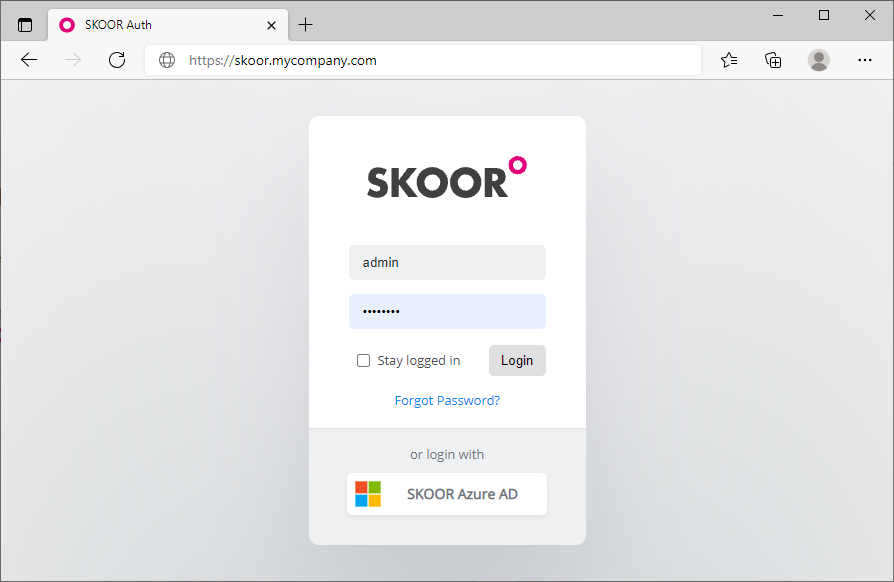
Les identifiants de connexion par défaut sont :
Nom d'utilisateur | admin |
|---|---|
Mot de passe | admin |
Installation du certificat SSL
Après une installation par défaut, le navigateur signalera des certificats de sécurité SSL non approuvés. Acceptez le certificat auto-signé par défaut ou générez et installez un certificat SSL personnalisé.
Par défaut, les certificats se trouvent sous :
/etc/pki/tls/certs/
Le fichier de configuration
/etc/httpd/conf.d/ssl.conf
doit être ajusté pour pointer vers les certificats appropriés. Voici un exemple d'entrée :
SSLCertificateFile /etc/pki/tls/certs/wildcard_mycompany.ch.crt
SSLCertificateKeyFile /etc/pki/tls/private/private-key_mycompany.ch.key
Redémarrez le serveur web Apache avec la commande :
systemctl restart httpd
Désactiver la réécriture https
Lors de l'appel à http://skoor.company.com, le serveur web réécrit l'adresse pour utiliser https au lieu de http. Si seul http doit être utilisé, désactivez la règle de réécriture dans le fichier de configuration :
/etc/httpd/conf.d/eranger.conf
Commentez les trois lignes suivantes (en plaçant un signe dièse au début) :
# RewriteEngine On
# RewriteCond %{HTTPS} !=on
# RewriteRule ^/?(.*) https://%{SERVER_NAME}/$1 [R,L]
Redémarrez le serveur web Apache avec la commande :
systemctl restart httpd
Optimisation de SKOOR dans des environnements virtuels
Si vous exécutez SKOOR Engine ou le collecteur SKOOR dans une machine virtuelle, l'ordonnanceur d'E/S doit être adapté pour des raisons de performances. Par défaut, Red Hat < 7 s'installe avec l'ordonnanceur d'E/S cfq. L'ordonnanceur d'E/S recommandé pour les systèmes Red Hat exécutés dans une machine virtuelle est l'ordonnanceur noop sur Red Hat 7 et l'ordonnanceur none sur Red Hat 8 / 9.
Pour les systèmes Red Hat 7
Exécutez les commandes suivantes pour activer l'ordonnanceur noop sur un système en cours d'exécution pour le périphérique bloc sda, qui correspond généralement au premier disque :
# echo noop > /sys/block/sda/queue/scheduler
# cat /sys/block/sda/queue/scheduler
[noop] anticipatory deadline cfq
L'ordonnanceur noop est maintenant défini comme ordonnanceur actuel. Exécutez cette commande pour chacun des disques virtuels configurés pour le système (remplacez sda par le nom du disque virtuel).
Toutefois, le paramètre ci-dessus ne sera pas conservé après un redémarrage. Suivez les instructions ci-dessous pour activer l'ordonnanceur noop de manière persistante.
Définissez noop globalement pour tous les périphériques en modifiant the file /etc/default/grub comme indiqué ci-dessous, puis en régénérant le fichier de configuration grub2 :
# vi /etc/default/grub
...
GRUB_CMDLINE_LINUX="crashkernel=auto rd.lvm.lv=rhel00/root rd.lvm.lv=rhel00/swap"                            (before)
GRUB_CMDLINE_LINUX="crashkernel=auto rd.lvm.lv=rhel00/root rd.lvm.lv=rhel00/swap elevator=noop"              (after)
...

# grub2-mkconfig -o /boot/grub2/grub.cfg                                                                     (on BIOS-based machines)
# grub2-mkconfig -o /boot/efi/EFI/redhat/grub.cfg                                                            (on UEFI-based machines)
Pour les systèmes Red Hat 8 / 9
Exécutez les commandes suivantes pour activer l'ordonnanceur noop sur un système en cours d'exécution pour le périphérique bloc sda, qui correspond généralement au premier disque :
# echo none > /sys/block/sda/queue/scheduler
# cat /sys/block/sda/queue/scheduler
[none] mq-deadline kyber bfq
L'ordonnanceur none est maintenant défini comme ordonnanceur actuel. Exécutez cette commande pour chacun des disques virtuels configurés pour le système (remplacez sda par le nom du disque virtuel).
Toutefois, le paramètre ci-dessus ne sera pas conservé après un redémarrage. Suivez les instructions ci-dessous pour activer l'ordonnanceur none de manière persistante.
Définissez none globalement pour tous les périphériques en modifiant the file /etc/default/grub comme indiqué ci-dessous, puis en régénérant le fichier de configuration grub2 :
# vi /etc/default/grub
...
GRUB_CMDLINE_LINUX="crashkernel=auto resume=/dev/mapper/rh9-swap rd.lvm.lv=rh9/root rd.lvm.lv=rh9/swap"                            (before)
GRUB_CMDLINE_LINUX="crashkernel=auto resume=/dev/mapper/rh9-swap rd.lvm.lv=rh9/root rd.lvm.lv=rh9/swap elevator=none"              (after)
...

# grub2-mkconfig -o /boot/grub2/grub.cfg                                                                     (on BIOS-based machines)
# grub2-mkconfig -o /boot/efi/EFI/redhat/grub.cfg                                                            (on UEFI-based machines)
Création d'un dépôt yum
Si les hôtes collecteurs distants n'ont accès à aucun dépôt Red Hat mais que SKOOR Engine y a accès, il peut être utile de créer un dépôt logiciel simple sur le server contenant tous les fichiers RPM utilisés pour l'installation via yum. Le dépôt sera accessible aux hôtes collecteurs via le port 443, qui est déjà ouvert. Voici les étapes nécessaires pour configurer un tel dépôt et y accéder depuis un hôte collecteur distant :
Créez le répertoire racine du dépôt et copiez tous les fichiers RPM requis :
# cd /srv/eranger/html
# mkdir repo
# cp /path/to/*.rpm repo/
# yum install createrepo
# createrepo ./repo
Remplacez /path/to/ ci-dessus par le chemin où les fichiers RPM requis ont été copiés sur l'hôte SKOOR Engine. Cela créera un nouveau sous-répertoire nommé repodata dans le répertoire repo.
Ajoutez maintenant le dépôt comme source d'installation de paquets sur les hôtes distants (par exemple, un hôte collecteur SKOOR Engine) :
# vi /etc/yum.repos.d/SKOOR.repo
[SKOOR]
name=SKOOR
baseurl=https://<ip or hostname of repository>/repo/
sslverify=false
gpgcheck=0
enabled=1
Vérifiez l'accès au dépôt nouvellement ajouté depuis l'hôte distant :
# yum clean all
# yum repolist
L'hôte distant peut désormais installer des logiciels en utilisant le dépôt SKOOR comme source de paquets.
Ajout d'un DVD ou d'un CD comme dépôt
Pour installer des logiciels à partir d'un lecteur de DVD ou de CD RedHat inséré, ajoutez un nouveau dépôt en créant le fichier suivant :
vi /etc/yum.repos.d/RHEL_6.5_DVD.repo
[RHEL_6.5_DVD]
name=RHEL_6.5_DVD
baseurl="file:///cdrom/"
gpgcheck=0