 Documentation
Types d'authentification des utilisateurs
Plusieurs méthodes d'authentification utilisateur sont disponibles pour se connecter à l'interface web de SKOOR Engine :
Authentification locale
Authentification auprès d'un annuaire LDAP ou Active Directory basée sur le nom d'utilisateur et le mot de passe
Authentification auprès d'un annuaire LDAP ou Active Directory basée sur l'appartenance d'un utilisateur à un groupe LDAP/Active Directory spécifique
Connexion basée sur un jeton de fournisseur d'authentification externe (OIDC), tel que Keycloak ou Azure AD
L'authentification locale est toujours disponible. Toutefois, les autres méthodes ne sont disponibles que si la configuration correspondante a été préparée sur le système.
Utilisateur authentifié localement
Les identifiants de ce type d'utilisateur sont stockés dans la base de données locale de SKOOR Engine. Il s'agit du type d'utilisateur par défaut. Un mot de passe ou une adresse e-mail valide doit être défini lors de la création d'un utilisateur authentifié localement.
Les opérations utilisateur suivantes ne peuvent être effectuées que par un utilisateur administrateur :
Modifier le rôle de l'utilisateur
Modifier le type d'utilisateur
Supprimer l'utilisateur
Modifier l'appartenance de l'utilisateur à des groupes
Un utilisateur authentifié localement peut être lié à des groupes d'utilisateurs associés à des utilisateurs gérés par LDAP, mais l'utilisateur n'hérite d'aucun des paramètres du groupe.
Utilisateur authentifié à distance
Pour authentifier un utilisateur auprès d'AD/LDAP, sélectionnez le paramètre Remote authenticated dans sa liste déroulante User type. Le nom d'utilisateur doit être identique à celui utilisé dans l'annuaire AD/LDAP. Même si les identifiants de l'utilisateur sont vérifiés auprès de LDAP, un mot de passe initial doit tout de même être défini lors de la configuration d'un nouvel utilisateur Remote authenticated . Toutefois, n'importe quel mot de passe peut être choisi.
Une fois l'utilisateur configuré et la connectivité réseau vers le server AD/LDAP disponible depuis SKOOR Engine, connectez-vous à l'interface web de SKOOR Engine à l'aide des identifiants LDAP. Si la connexion réussit, le mot de passe initialement défini est remplacé par le mot de passe LDAP valide. Le mot de passe est mis en cache localement afin de permettre la connexion en cas d'échec de la connexion au server LDAP.
La modification du mot de passe d'un utilisateur authentifié par LDAP n'est pas prise en charge depuis SKOOR Engine. Le mot de passe doit être modifié dans LDAP.
Les utilisateurs existants authentifiés localement peuvent être passés en authentifiés par LDAP
Les utilisateurs existants authentifiés par LDAP peuvent être passés en authentifiés localement. Le mot de passe LDAP actuel sera enregistré et utilisé pour l'authentification locale
Utilisateur géré par LDAP
Un utilisateur géré par LDAP n'est pas créé manuellement dans SKOOR Engine. Il est créé automatiquement lorsqu'un utilisateur appartenant à un groupe spécifique de l'annuaire LDAP se connecte.
Lorsqu'un groupe d'utilisateurs SKOOR Engine est créé (voir la section Groupes d'utilisateurs), le nom du groupe LDAP doit être configuré en tant que Remote group dans la boîte de dialogue Add new User Group.
Une fois qu'un nom de Remote group est saisi, des paramètres supplémentaires peuvent être configurés pour le groupe :
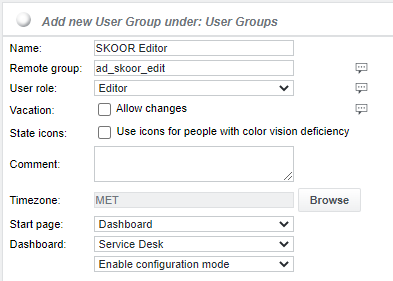
Définissez le User role requis pour le groupe LDAP. Une page de démarrage peut également être choisie.
Lorsqu'un utilisateur tente de se connecter, une authentification est effectuée auprès du server LDAP configuré. Si la connexion réussit et que l'utilisateur est membre du groupe LDAP configuré, l'utilisateur est automatiquement créé en tant qu'objet sous /root /Users /Users :
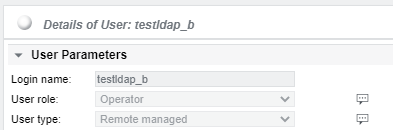
Dans cet exemple, l'utilisateur testldap_b a été créé automatiquement avec le User type Remote managed. L'utilisateur ne peut pas être modifié. Le nom complet, le numéro de téléphone et l'adresse e-mail sont fournis par l'annuaire LDAP si les mappages correspondants sont configurés (voir Configuration de l'authentification LDAP ). Le compte utilisateur nouvellement créé est automatiquement ajouté au groupe d'utilisateurs LDAP SKOOR correspondant.
Si un utilisateur est membre de plusieurs groupes dans l'annuaire LDAP et que ces groupes sont également configurés dans SKOOR Engine, l'objet utilisateur est lié à tous ces groupes. Il héritera des privilèges les plus élevés (par ex. User role Administrator) parmi les groupes liés.
Un utilisateur géré par LDAP ne peut pas être lié à d'autres groupes d'utilisateurs.
Un utilisateur géré par LDAP peut être supprimé manuellement (par des utilisateurs administrateurs) ou être supprimé automatiquement après un nombre de jours prédéfini.
L'appartenance au groupe LDAP est déterminée à l'aide de l'attribut memberOf de l'utilisateur. Cet attribut peut être modifié en éditant l'entrée ldap_item_group dans le fichier de configuration eranger-server.cfg.