Documentazione
Mostra syslog
Utilizzo di SKOOR Engine come server syslog
È possibile visualizzare messaggi syslog provenienti da fonti interne o esterne. Il demone locale rsyslog può essere configurato per consentire il traffico syslog in ingresso. Sull'host di SKOOR Engine è disponibile un file di configurazione modello. La configurazione funzionerà così com'è se rinominata in .conf:
# mv /etc/rsyslog.d/eranger-rsyslog.conf.example /etc/rsyslog.d/eranger-rsyslog.conf
# service rsyslog restart (Redhat 6)			or
# systemctl restart rsyslog.service (Redhat 7)
quindi riavviare il servizio syslog utilizzando uno dei seguenti comandi:
# service rsyslog restart						(Redhat 6)
# systemctl restart rsyslog.service				(Redhat 7)
Il server SKOOR Engine resterà ora in ascolto sulla porta UDP syslog predefinita 514 per il traffico syslog in ingresso.
Origini syslog
Per utilizzare SKOOR Engine come server syslog per client syslog remoti, è necessario configurare il client che genera i log affinché invii l'intero output syslog o una parte di esso a SKOOR Engine.
sylog-ng
Esempio di configurazione syslog-ng supponendo che il server SKOOR Engine abbia l'indirizzo IP 10.1.1.76:
...
destination loghost { udp("10.1.1.76" port(514)); };
log { source(src); destination(loghost); };
...
rsyslog
Esempio di configurazione rsyslog supponendo che il server SKOOR Engine abbia l'indirizzo IP 10.1.1.76:
...
*.*        @10.1.1.76:514			(sends all syslog output to SKOOR)										or
cron.*     @10.1.1.76:514			(sends only cron syslog output to SKOOR)								or
*.info     @10.1.1.76:514			(sends only syslog output of severity info or higher to SKOOR)
...
Windows
Per fare in modo che una macchina Windows invii i propri registri eventi, è possibile utilizzare l'utility da Eventlog a Syslog evtsys presente nella directory Windows Tools del CD di installazione di Windows.
Output syslog
L'output syslog ricevuto dal demone rsyslog di SKOOR Engine viene scritto in file, suddivisi per gravità, nel seguente percorso:
$ ls -1 /var/opt/run/eranger/collector/tmp/syslog/

messages.csv_alert
messages.csv_alert.1
messages.csv_alert.2
messages.csv_alert.3
messages.csv_alert.4
messages.csv_alert.5
messages.csv_alert.6
messages.csv_alert.7
messages.csv_alert.8
messages.csv_crit
messages.csv_crit.1
messages.csv_crit.2
messages.csv_crit.3
messages.csv_crit.4
messages.csv_crit.5
messages.csv_crit.6
messages.csv_debug
messages.csv_debug.1
messages.csv_debug.2
messages.csv_debug.3
messages.csv_debug.4
messages.csv_debug.5
messages.csv_debug.6
messages.csv_debug.7
messages.csv_debug.8
messages.csv_err
messages.csv_err.1
messages.csv_err.2
messages.csv_err.3
messages.csv_err.4
messages.csv_info
messages.csv_info.1
messages.csv_info.2
messages.csv_info.3
messages.csv_info.4
messages.csv_info.5
messages.csv_info.6
messages.csv_info.7
messages.csv_info.8
messages.csv_notice
messages.csv_notice.1
messages.csv_notice.2
messages.csv_notice.3
messages.csv_notice.4
messages.csv_notice.5
messages.csv_notice.6
messages.csv_notice.7
messages.csv_notice.8
messages.csv_trap
messages.csv_trap.1
messages.csv_trap.2
messages.csv_trap.3
messages.csv_trap.4
messages.csv_trap.5
messages.csv_trap.6
messages.csv_trap.7
messages.csv_trap.8
messages.csv_warning
messages.csv_warning.1
messages.csv_warning.2
messages.csv_warning.3
Un esempio del contenuto del file messages illustra il formato dell'output syslog proveniente dal localhost di SKOOR Engine:
20170929000301;skoor-centos-master;authpriv;sudo; pam_unix(sudo:auth): auth could not identify password for [eranger]
Il formato dei file messages è definito nella configurazione rsyslog di SKOOR Engine:
/etc/rsyslog.d/eranger-rsyslog.conf
Configurazione del formato predefinito:
$template eranger-format,"%$year%%$month%%$day%%$hour%%$minute%%timestamp:F,58:3%;%fromhost%;%syslogfacility-text%;%programname%;%msg%\n"
Visualizzazione del syslog del dispositivo
L'output sopra indicato può essere visualizzato anche sull'oggetto dispositivo di SKOOR Engine stesso utilizzando la funzione Show Syslog dall'elenco a discesa del dispositivo.
Se il campo address del dispositivo contiene il nome host o l'indirizzo IP del dispositivo così come appare nei file dei messaggi syslog, viene mostrato l'output syslog:
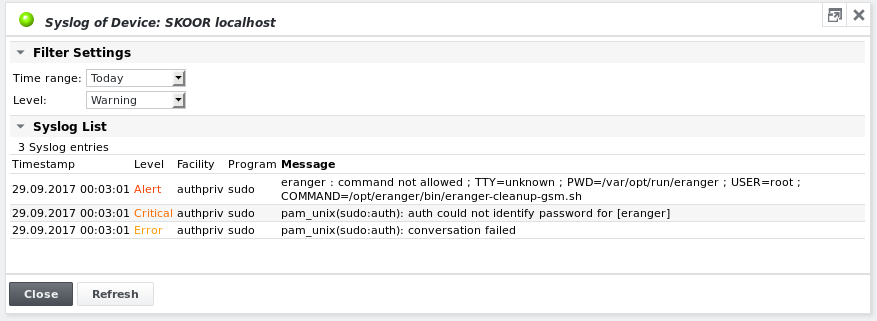
Se non viene visualizzato nulla, probabilmente il nome host, così come appare nei messaggi syslog, non corrisponde al contenuto del campo address del dispositivo. Vedere la sezione Syslog del dispositivo per i dettagli su come associare il nome host al campo address.
Per impostazione predefinita, il log è ordinato per Timestamp e mostra l'output syslog odierno. La figura precedente mostra l'output per Warning, il che significa che vengono stampati tutti i messaggi con gravità Warning o superiore. Per invertire l'ordinamento, fare clic su una delle intestazioni di colonna della tabella Syslog List. Colori diversi rappresentano diverse gravità dei messaggi.
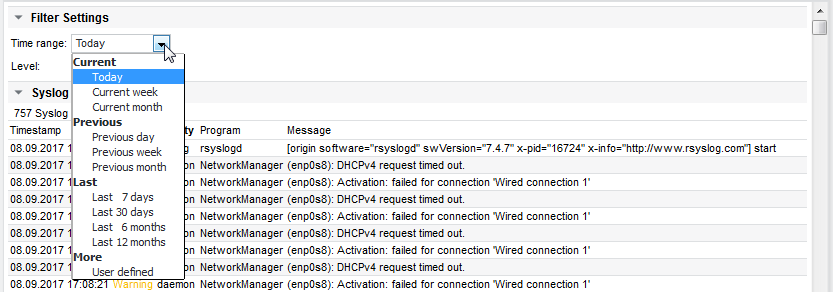
Selezione dell'intervallo di tempo syslog
Selezionare l'intervallo di tempo da visualizzare:
Selezione del livello syslog
Selezionare il livello di gravità dei messaggi da visualizzare:
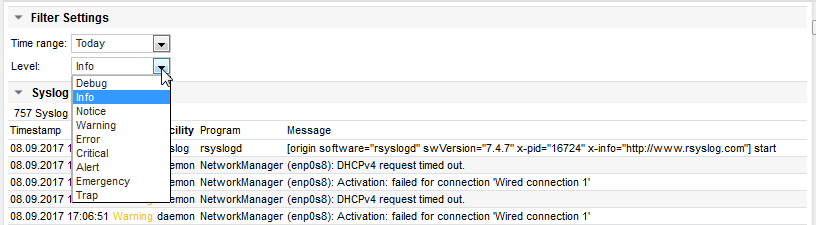
In questo esempio vengono mostrati i messaggi Info e di livello superiore. Il livello predefinito può essere impostato individualmente utilizzando la proprietà Syslog Level nel menu dell'oggetto dispositivo. Vedere la sezione successiva per alcuni esempi.
Definizione syslog del dispositivo
Syslog source
Se il dispositivo non fa riferimento a se stesso con il proprio nome DNS nel campo address, è necessario aggiungere la proprietà Syslog source all'oggetto del dispositivo indicando il nome host come valore:
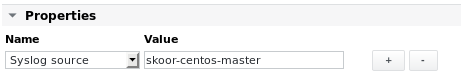
Per ricevere i messaggi per tutti i dispositivi che inviano il proprio syslog a SKOOR, inserire invece *.
Per ricevere i messaggi registrati nel file (nel caso in cui rsyslog sia configurato per scrivere in un file di log personalizzato, che non esiste per impostazione predefinita)
/var/opt/run/eranger/collector/tmp/syslog/messages_SAN
e provenienti dall'host con indirizzo IP 10.1.1.134, utilizzare la seguente voce:
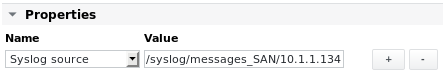
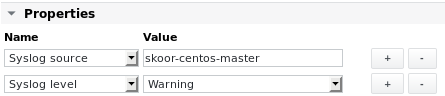
Syslog Level
Aggiungere la proprietà Syslog Level per configurare il livello di gravità predefinito.
Analisi dei messaggi syslog
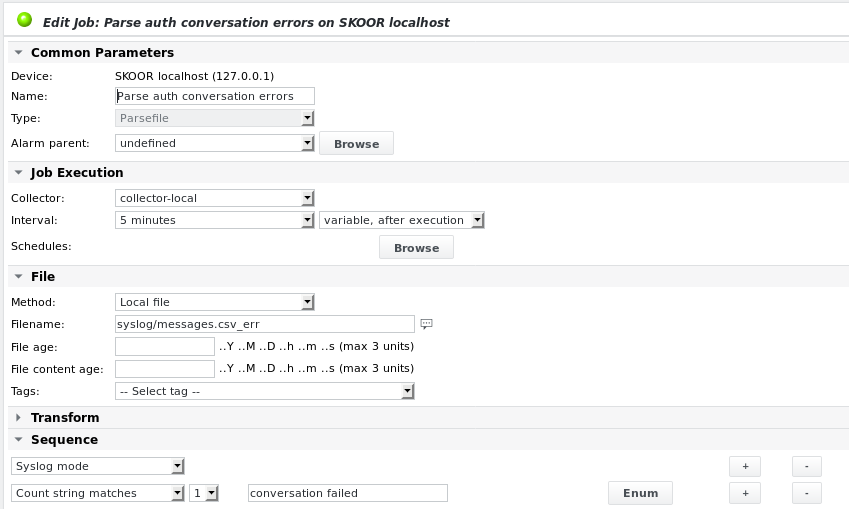
Per generare allarmi basati sui messaggi syslog, aggiungere un nuovo job parsefile e selezionare un file syslog esistente come Filename, ad es. syslog/messages.csv_err. Quando rsyslog è configurato con la configurazione predefinita di SKOOR Engine, i file syslog sono memorizzati nella seguente posizione:
/var/opt/run/eranger/collector/tmp/syslog/
La figura seguente mostra un esempio di analisi del seguente messaggio alla ricerca della stringa conversation failed.
20170929142855;skoor-centos-master;auth;root; sudo: pam_unix(sudo:auth): conversation failed
Configurazione del job in modalità syslog:
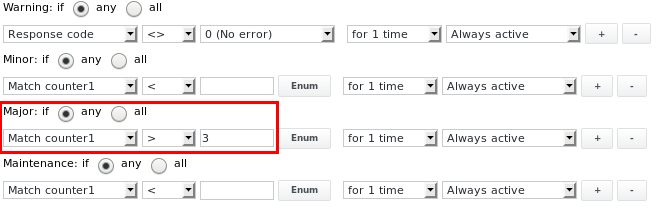
I limiti di allarme possono essere impostati per emettere un allarme Major se la stringa è stata registrata più di 3 volte dall'ultima esecuzione del job:
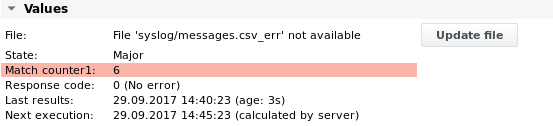
L'output del job nel caso in cui siano state trovate più di 3 righe: