التوثيق
إظهار syslog
استخدام SKOOR Engine كخادم syslog
يمكن عرض رسائل syslog الواردة من مصادر داخلية أو خارجية. ويمكن تهيئة برنامج rsyslog الخفي المحلي للسماح بحركة مرور syslog الواردة. يتوفر ملف تهيئة نموذجي على مضيف SKOOR Engine. ستعمل التهيئة كما هي إذا تمت إعادة تسمية الملف إلى .conf:
# mv /etc/rsyslog.d/eranger-rsyslog.conf.example /etc/rsyslog.d/eranger-rsyslog.conf
# service rsyslog restart (Redhat 6)			or
# systemctl restart rsyslog.service (Redhat 7)
ثم أعد تشغيل خدمة syslog باستخدام أحد الأوامر التالية:
# service rsyslog restart						(Redhat 6)
# systemctl restart rsyslog.service				(Redhat 7)
سيستمع خادم SKOOR Engine الآن على منفذ UDP الافتراضي لـ syslog وهو 514 لحركة مرور syslog الواردة.
مصادر Syslog
لاستخدام SKOOR Engine كخادم syslog لعملاء syslog البعيدين، يجب إعداد العميل المُنشئ للسجلات لإرسال مخرجات syslog الخاصة به أو جزء منها إلى SKOOR Engine.
sylog-ng
مثال على تهيئة syslog-ng بافتراض أن عنوان IP لخادم SKOOR Engine هو 10.1.1.76:
...
destination loghost { udp("10.1.1.76" port(514)); };
log { source(src); destination(loghost); };
...
rsyslog
مثال على تهيئة rsyslog بافتراض أن عنوان IP لخادم SKOOR Engine هو 10.1.1.76:
...
*.*        @10.1.1.76:514			(sends all syslog output to SKOOR)										or
cron.*     @10.1.1.76:514			(sends only cron syslog output to SKOOR)								or
*.info     @10.1.1.76:514			(sends only syslog output of severity info or higher to SKOOR)
...
Windows
لجعل جهاز Windows يرسل سجلات الأحداث الخاصة به، يمكن استخدام أداة تحويل Eventlog إلى Syslog المسماة evtsys من الدليل Windows Tools على قرص تثبيت Windows.
مخرجات Syslog
تُكتب مخرجات syslog التي يستقبلها برنامج rsyslog الخفي في SKOOR Engine في ملفات، مفصولة حسب مستوى الخطورة، ضمن المسار التالي:
$ ls -1 /var/opt/run/eranger/collector/tmp/syslog/

messages.csv_alert
messages.csv_alert.1
messages.csv_alert.2
messages.csv_alert.3
messages.csv_alert.4
messages.csv_alert.5
messages.csv_alert.6
messages.csv_alert.7
messages.csv_alert.8
messages.csv_crit
messages.csv_crit.1
messages.csv_crit.2
messages.csv_crit.3
messages.csv_crit.4
messages.csv_crit.5
messages.csv_crit.6
messages.csv_debug
messages.csv_debug.1
messages.csv_debug.2
messages.csv_debug.3
messages.csv_debug.4
messages.csv_debug.5
messages.csv_debug.6
messages.csv_debug.7
messages.csv_debug.8
messages.csv_err
messages.csv_err.1
messages.csv_err.2
messages.csv_err.3
messages.csv_err.4
messages.csv_info
messages.csv_info.1
messages.csv_info.2
messages.csv_info.3
messages.csv_info.4
messages.csv_info.5
messages.csv_info.6
messages.csv_info.7
messages.csv_info.8
messages.csv_notice
messages.csv_notice.1
messages.csv_notice.2
messages.csv_notice.3
messages.csv_notice.4
messages.csv_notice.5
messages.csv_notice.6
messages.csv_notice.7
messages.csv_notice.8
messages.csv_trap
messages.csv_trap.1
messages.csv_trap.2
messages.csv_trap.3
messages.csv_trap.4
messages.csv_trap.5
messages.csv_trap.6
messages.csv_trap.7
messages.csv_trap.8
messages.csv_warning
messages.csv_warning.1
messages.csv_warning.2
messages.csv_warning.3
يوضح مثال مخرجات محتويات ملف messages تنسيق مخرجات syslog الصادرة من المضيف المحلي لـ SKOOR Engine:
20170929000301;skoor-centos-master;authpriv;sudo; pam_unix(sudo:auth): auth could not identify password for [eranger]
يُعرَّف تنسيق ملفات messages في تهيئة rsyslog الخاصة بـ SKOOR Engine:
/etc/rsyslog.d/eranger-rsyslog.conf
تهيئة التنسيق الافتراضية:
$template eranger-format,"%$year%%$month%%$day%%$hour%%$minute%%timestamp:F,58:3%;%fromhost%;%syslogfacility-text%;%programname%;%msg%\n"
عرض syslog الخاص بالجهاز
يمكن أيضًا عرض المخرجات المذكورة أعلاه على كائن الجهاز في SKOOR Engine نفسه باستخدام وظيفة Show Syslog من القائمة المنسدلة للجهاز.
إذا كان حقل address الخاص بـالجهاز يحتوي على اسم المضيف أو عنوان IP الخاص بالجهاز كما يظهر في ملفات رسائل syslog، فستُعرض مخرجات syslog:
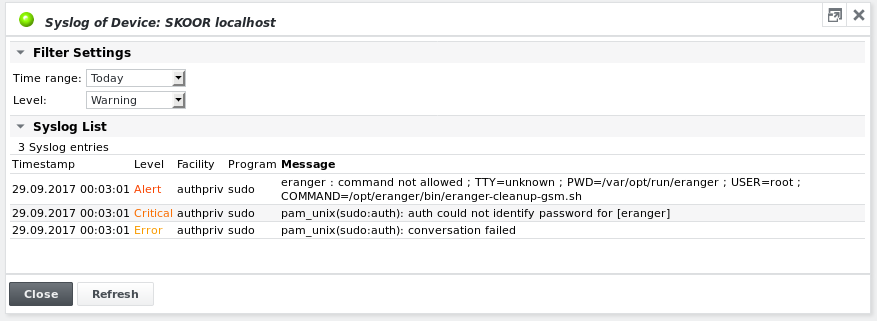
إذا لم يُعرض أي شيء، فمن المحتمل أن اسم المضيف، كما يظهر في رسائل syslog، لا يتطابق مع محتويات حقل address الخاص بالجهاز. راجع قسم Device Syslog للاطلاع على تفاصيل حول كيفية ربط اسم المضيف بحقل address.
افتراضيًا، يتم فرز السجل حسب Timestamp ويعرض مخرجات syslog الخاصة باليوم. يوضح الشكل أعلاه المخرجات الخاصة بمستوى Warning مما يعني طباعة جميع الرسائل ذات مستوى خطورة Warning أو أعلى. لعكس الفرز، انقر على أحد رؤوس الأعمدة في جدول Syslog List. تمثل الألوان المختلفة مستويات خطورة مختلفة للرسائل.
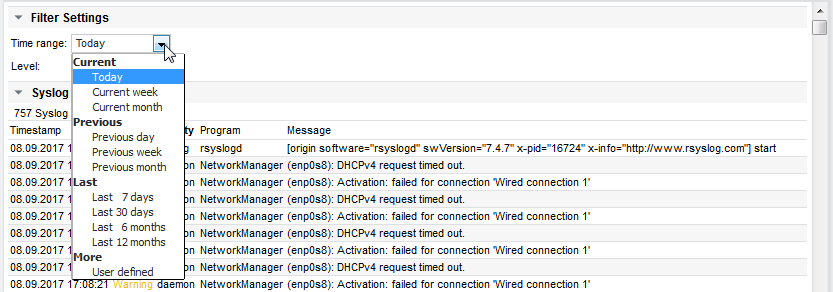
تحديد النطاق الزمني لـ syslog
حدد النطاق الزمني الذي يجب عرضه:
تحديد مستوى syslog
حدد مستوى خطورة الرسائل التي يجب عرضها:
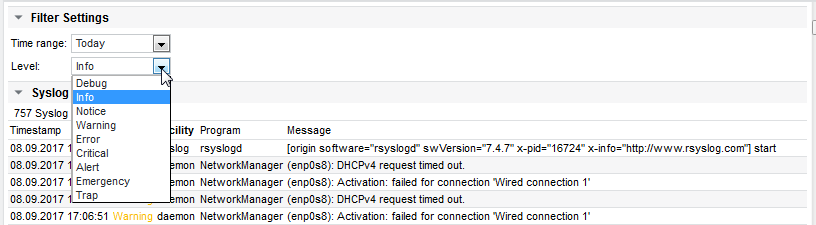
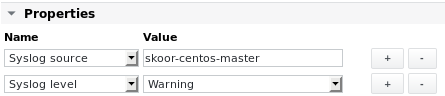
في هذا المثال، تُعرض رسائل Info وما فوق. يمكن تعيين المستوى الافتراضي بشكل فردي باستخدام خاصية Syslog Level في قائمة كائن الجهاز. راجع القسم التالي للاطلاع على أمثلة.
تعريف syslog للجهاز
Syslog source
إذا لم يُشر الجهاز إلى نفسه باسم DNS الخاص به في حقل address، فيجب إضافة خاصية Syslog source إلى كائن الجهاز مع تعيين اسم المضيف كقيمة:
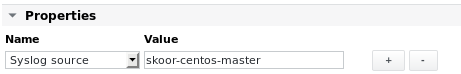
لاستقبال الرسائل لجميع الأجهزة التي ترسل syslog الخاص بها إلى SKOOR، أدخل * بدلاً من ذلك.
لاستقبال الرسائل المسجلة في الملف (في حال تهيئة rsyslog للكتابة إلى ملف سجل مخصص، وهو غير موجود افتراضيًا)
/var/opt/run/eranger/collector/tmp/syslog/messages_SAN
والصادرة من المضيف ذي عنوان IP 10.1.1.134، استخدم الإدخال التالي:
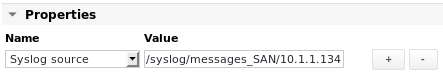
Syslog Level
أضف خاصية Syslog Level لتهيئة مستوى الخطورة الافتراضي.
تحليل رسائل syslog
لإصدار تنبيهات استنادًا إلى رسائل syslog، أضف مهمة parsefile جديدة وحدد ملف syslog موجودًا في حقل Filename، مثل syslog/messages.csv_err. تُخزَّن ملفات syslog، عندما يكون rsyslog مهيأً بالتهيئة الافتراضية لـ SKOOR Engine، في الموقع التالي:
/var/opt/run/eranger/collector/tmp/syslog/
يوضح الشكل أدناه مثالاً لتحليل الرسالة التالية للبحث عن السلسلة النصية conversation failed.
20170929142855;skoor-centos-master;auth;root; sudo: pam_unix(sudo:auth): conversation failed
تهيئة المهمة باستخدام وضع syslog:
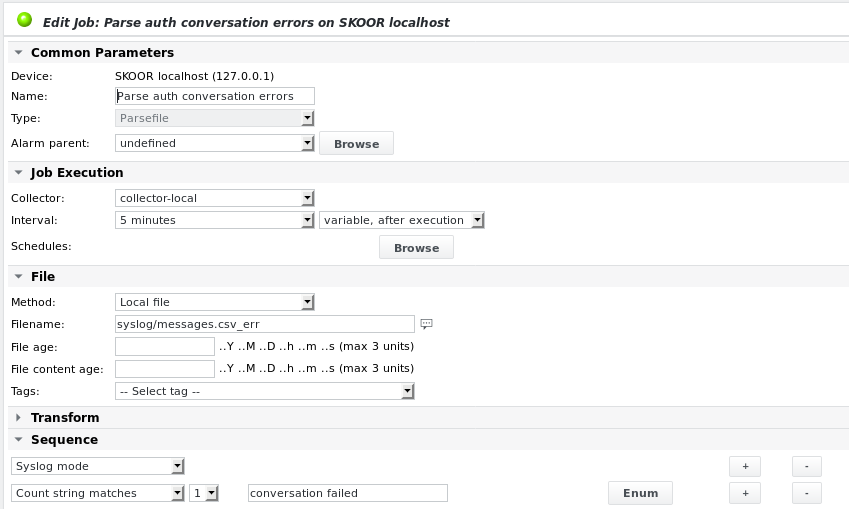
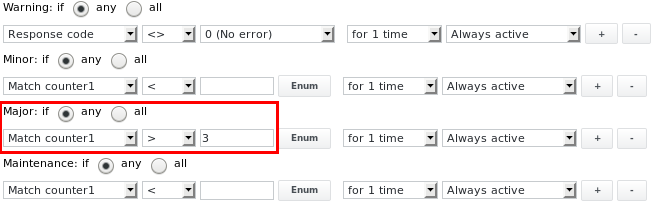
يمكن تعيين حدود التنبيه لإصدار تنبيه Major إذا تم تسجيل السلسلة النصية أكثر من 3 مرات خلال الفترة منذ آخر تشغيل للمهمة:
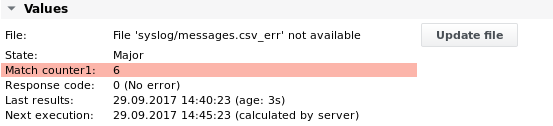
مخرجات المهمة في حال العثور على أكثر من 3 أسطر: